


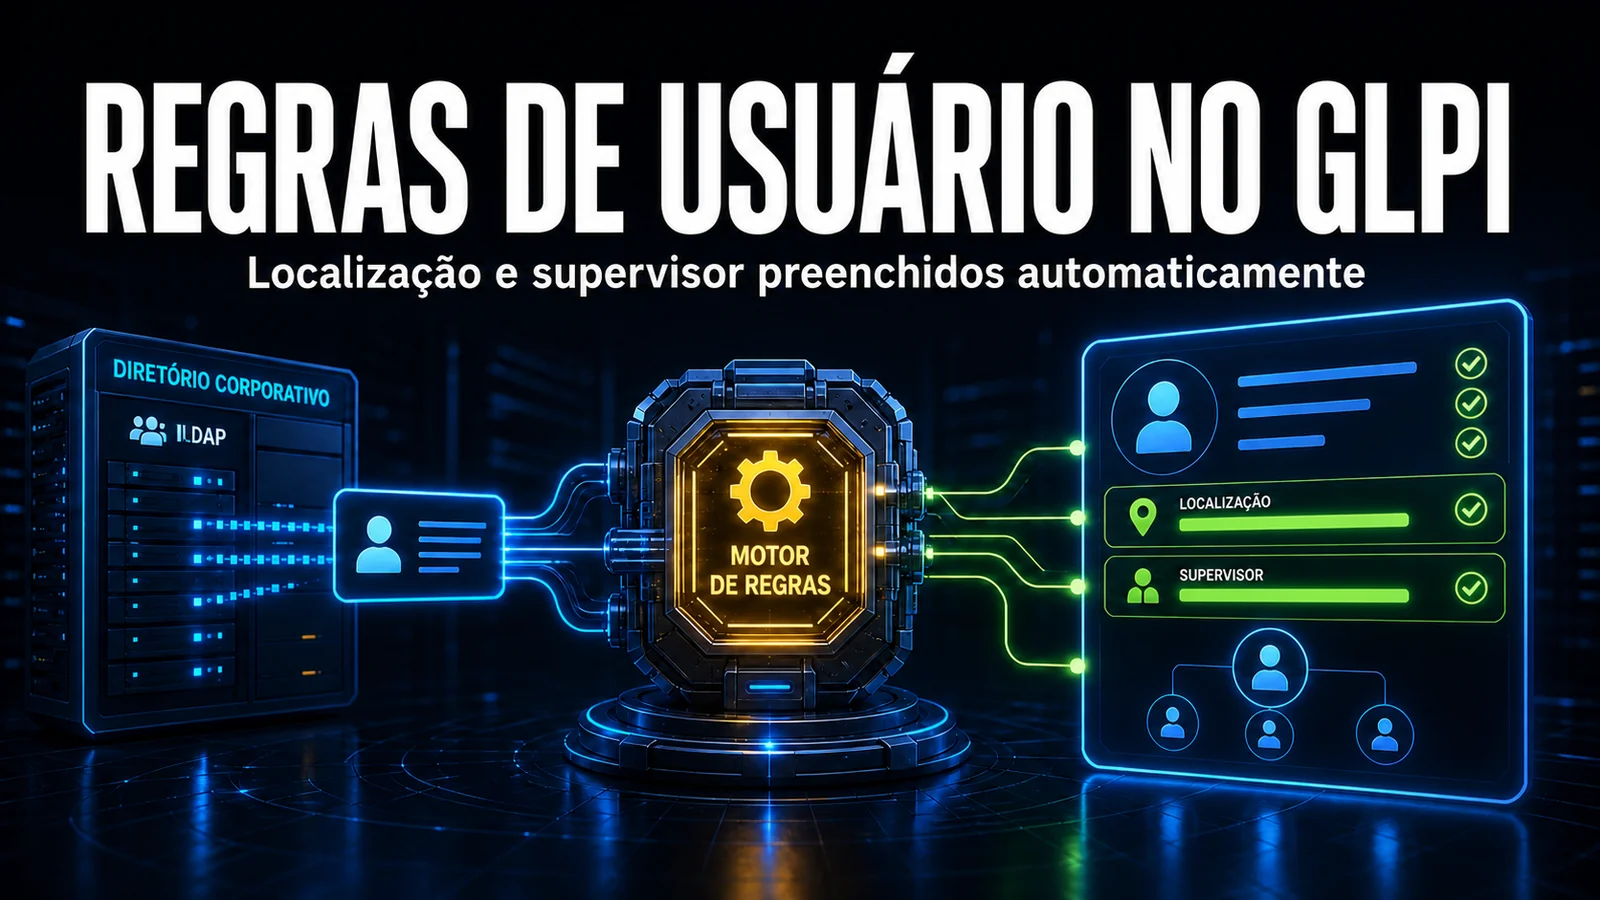
O critério existe, a ação não. As regras de direitos do GLPI leem grupo, unidade organizacional e domínio de e-mail do AD sem esforço — mas na hora de preencher a ficha do utilizador com esses dados, o motor simplesmente não oferece a opção.
O problema
Quem integra o GLPI com o Active Directory conhece a cena: a regra de atribuição automática de utilizador reconhece perfeitamente que o João está na UO "Filial Lisboa" e no grupo "Financeiro". Com isso dá para atribuir perfil e entidade. Mas Localização, Supervisor, Categoria e Título ficam vazios — e alguém preenche à mão, utilizador a utilizador.
A consequência é previsível: campos que ninguém mantém tornam-se campos em que ninguém confia. O relatório por localização fica furado, o escalonamento por supervisor não funciona e a base de utilizadores envelhece mal.
As saídas tradicionais são más: editar o núcleo do GLPI (e herdar o problema em cada atualização) ou manter uma rotina externa de sincronização que ninguém documenta.
Como funciona o Rule Extender
O módulo acrescenta ações novas ao RuleRight, o motor de regras de direitos que o GLPI já utiliza. Os critérios continuam a ser os nativos; o que muda é o que a regra consegue fazer quando são cumpridos.
- Atribuir Localização — derive-a do grupo, da UO ou do domínio de e-mail.
- Atribuir Supervisor — o responsável passa a ser preenchido por regra, não por digitação.
- Atribuir Categoria e Título do utilizador — classificação consistente desde a primeira sessão.
- Sem tabela própria e sem patch — o módulo estende o motor existente; nada do núcleo é editado.
Como ativar
- Instale o NexTool no seu GLPI 11.
- Aceda a NexTool > Módulos e ative o Rule Extender.
- Vá a Administração > Regras > Regras de atribuição de direitos.
- Crie ou edite uma regra: os critérios seguem os nativos e as ações novas aparecem na lista.
A quem se destina
Ambientes com autenticação LDAP ou Active Directory e um número de utilizadores suficiente para que preencher fichas à mão deixe de ser viável — normalmente a partir de algumas dezenas. É também a base para quem quer escalonamento por supervisor ou relatórios por localização e descobriu que os campos estão vazios.
Compatibilidade
- GLPI: 11.0+
- Plano: Licenciado
- Plugin: NexTool 6.x+
Próximo passo
O Rule Extender faz parte do NexTool, ecossistema de módulos que expande o GLPI sem personalização de código. Conheça a página do módulo ou marque uma conversa para o ver a funcionar no seu ambiente.
Revisto pela equipa NexTool Solutions.



