


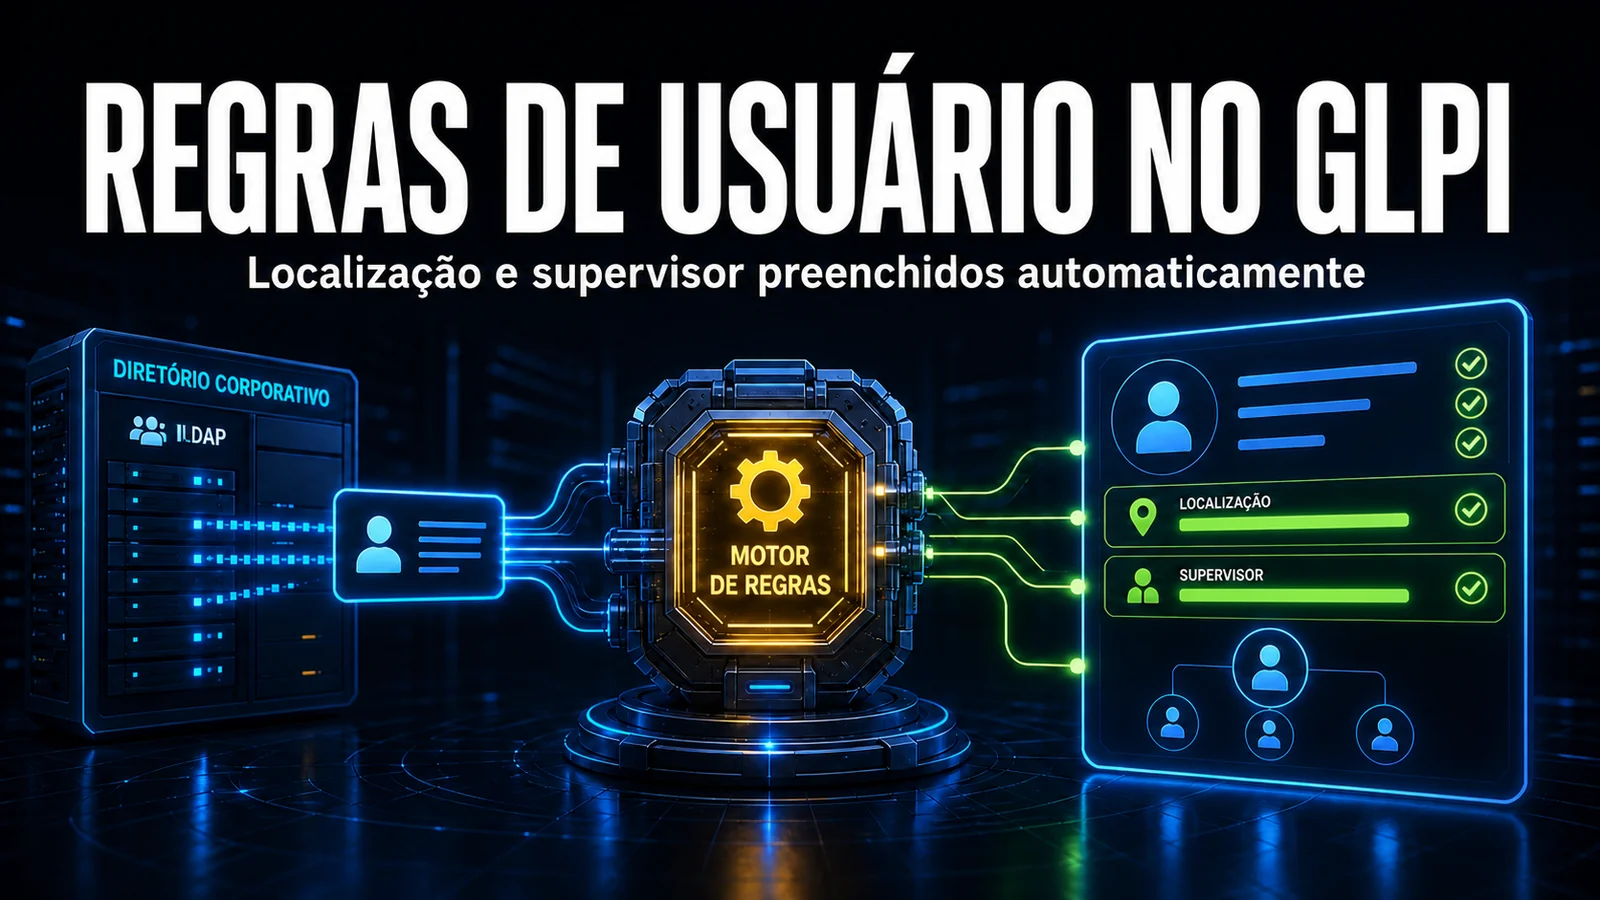
El criterio existe, la acción no. Las reglas de derechos de GLPI leen grupo, unidad organizativa y dominio de correo del AD sin esfuerzo — pero a la hora de rellenar la ficha del usuario con esos datos, el motor simplemente no ofrece la opción.
El problema
Quien integra GLPI con Active Directory conoce la escena: la regla de asignación automática de usuario reconoce perfectamente que Juan está en la OU "Sucursal Madrid" y en el grupo "Finanzas". Con eso puedes asignar perfil y entidad. Pero Ubicación, Supervisor, Categoría y Título quedan vacíos — y alguien los rellena a mano, usuario por usuario.
La consecuencia es previsible: los campos que nadie mantiene se convierten en campos en los que nadie confía. El informe por ubicación queda incompleto, el escalado por supervisor no funciona y la base de usuarios envejece mal.
Las salidas habituales son malas: editar el core de GLPI (y heredar el problema en cada actualización) o mantener una rutina externa de sincronización que nadie documenta.
Cómo funciona Rule Extender
El módulo añade acciones nuevas al RuleRight, el motor de reglas de derechos que GLPI ya usa. Los criterios siguen siendo los nativos; lo que cambia es lo que la regla puede hacer cuando se cumplen.
- Asignar Ubicación — derívala del grupo, de la OU o del dominio de correo.
- Asignar Supervisor — el responsable pasa a rellenarse por regla, no a mano.
- Asignar Categoría y Título del usuario — clasificación consistente desde el primer inicio de sesión.
- Sin tabla propia y sin parche — el módulo extiende el motor existente; no se edita nada del core.
Cómo activarlo
- Instala NexTool en tu GLPI 11.
- Entra en NexTool > Módulos y activa Rule Extender.
- Ve a Administración > Reglas > Reglas de asignación de derechos.
- Crea o edita una regla: los criterios siguen siendo los nativos y las acciones nuevas aparecen en la lista.
Para quién es
Entornos con autenticación LDAP o Active Directory y un número de usuarios lo bastante grande como para que rellenar fichas a mano deje de ser viable — normalmente a partir de algunas decenas. Es también la base para quien quiere escalado por supervisor o informes por ubicación y descubrió que los campos están vacíos.
Compatibilidad
- GLPI: 11.0+
- Plan: Licenciado
- Plugin: NexTool 6.x+
Siguiente paso
Rule Extender forma parte de NexTool, un ecosistema de módulos que amplía GLPI sin personalización de código. Conoce la página del módulo o agenda una conversación para verlo funcionando en tu entorno.
Revisado por el equipo de NexTool Solutions.



