


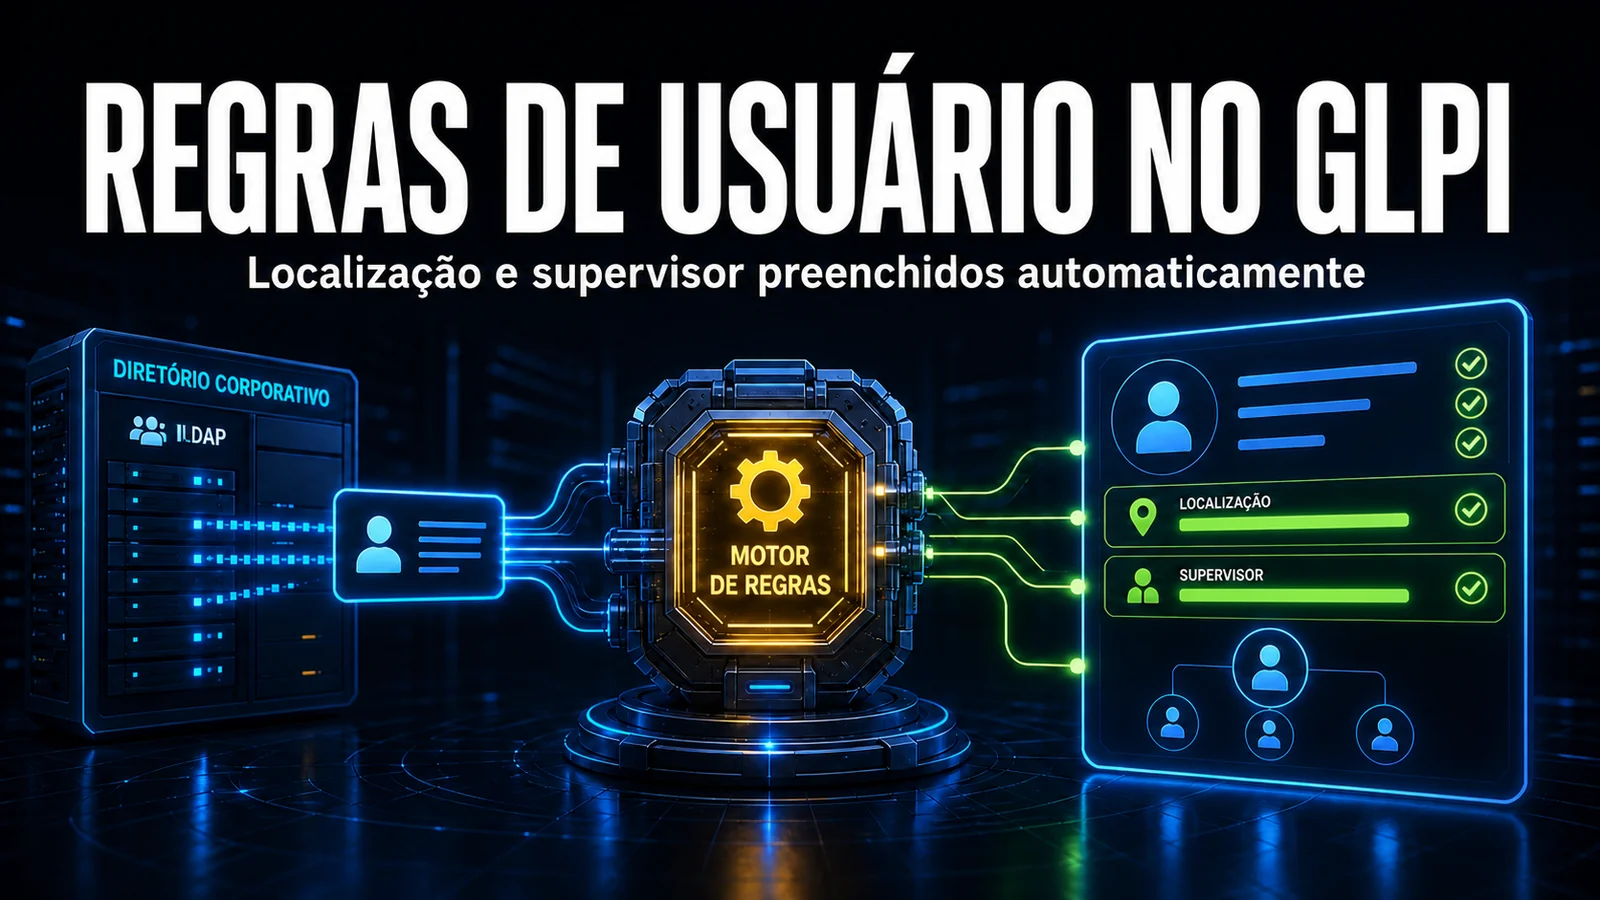
Le critère existe, l'action non. Les règles de droits de GLPI lisent sans peine le groupe, l'unité organisationnelle et le domaine de messagerie issus de l'AD — mais au moment d'inscrire ces données sur la fiche de l'utilisateur, le moteur n'offre tout simplement pas l'option.
Le problème
Quiconque intègre GLPI à l'Active Directory connaît la scène : la règle d'affectation automatique d'utilisateur reconnaît parfaitement que Jean se trouve dans l'UO "Agence de Lyon" et le groupe "Finance". Cela suffit pour affecter un profil et une entité. Mais Lieu, Superviseur, Catégorie et Titre restent vides — et quelqu'un les saisit à la main, utilisateur par utilisateur.
La conséquence est prévisible : des champs que personne n'entretient deviennent des champs auxquels personne ne se fie. Le rapport par lieu est faussé, l'escalade par superviseur ne fonctionne pas et la base d'utilisateurs vieillit mal.
Les contournements habituels sont mauvais : modifier le cœur de GLPI (et hériter du problème à chaque mise à jour) ou maintenir une routine de synchronisation externe que personne ne documente.
Comment fonctionne Rule Extender
Le module ajoute de nouvelles actions au RuleRight, le moteur de règles de droits déjà présent dans GLPI. Les critères restent natifs ; ce qui change, c'est ce que la règle peut faire une fois qu'ils sont satisfaits.
- Affecter le Lieu — déduisez-le du groupe, de l'UO ou du domaine de messagerie.
- Affecter le Superviseur — le responsable est renseigné par règle, non par saisie.
- Affecter Catégorie et Titre de l'utilisateur — une classification cohérente dès la première connexion.
- Sans table dédiée ni correctif — le module étend le moteur existant ; rien n'est modifié dans le cœur.
Comment l'activer
- Installez NexTool sur votre GLPI 11.
- Rendez-vous dans NexTool > Modules et activez Rule Extender.
- Ouvrez Administration > Règles > Règles d'affectation de droits.
- Créez ou modifiez une règle : les critères restent natifs et les nouvelles actions apparaissent dans la liste.
À qui cela s'adresse
Aux environnements authentifiés par LDAP ou Active Directory dont le nombre d'utilisateurs rend la saisie manuelle intenable — en général à partir de quelques dizaines. C'est aussi le préalable pour qui souhaite une escalade par superviseur ou des rapports par lieu et a découvert les champs vides.
Compatibilité
- GLPI : 11.0+
- Offre : Sous licence
- Plugin : NexTool 6.x+
Prochaine étape
Rule Extender fait partie de NexTool, un écosystème de modules qui étend GLPI sans personnalisation de code. Découvrez la page du module ou réservez un échange pour le voir fonctionner dans votre environnement.
Relu par l'équipe NexTool Solutions.



