


El proyecto GLPI publicó el 12 de noviembre de 2026 las versiones 12.0.2 y 11.0.13, marcadas como "security release, upgrading is recommended": versión de seguridad, se recomienda actualizar. Corrigen cinco fallas, todas de severidad alta. Dos permiten tomar el control de la cuenta de otro usuario, una permite obtener permisos a través de la API heredada y otra afecta al servidor OAuth de la API nueva. GLPI 10 no recibió versión nueva. Es la cuarta ronda de seguridad de GLPI en menos de tres semanas. A continuación: qué se corrigió, en lenguaje de gestión de TI, quién necesita actualizar, la lista de verificación para hoy y qué observar cuando salgan los detalles técnicos.
Este post usa solo lo que el proyecto publicó hasta el 12 de noviembre de 2026: las notas de las versiones y la lista de cambios en GitHub. Los avisos detallados de cada falla (los GHSA) todavía no salieron. Hasta entonces, nadie de fuera sabe si exigen inicio de sesión ni qué versiones antiguas están afectadas.
Resumen para quien tiene cinco minutos
| Pregunta | Respuesta corta |
|---|---|
| ¿Qué salió? | GLPI 12.0.2 y 11.0.13, el 12/11/2026 |
| ¿Qué corrigen? | Cinco fallas de seguridad de severidad alta, la misma lista en las dos versiones |
| ¿Alguna es crítica? | No. Las cinco son "High" |
| ¿Ya hay detalle técnico? | No. Los avisos (GHSA) todavía no se publicaron |
| ¿Quién necesita actualizar? | Todo GLPI 12 por debajo de la 12.0.2 y todo GLPI 11 por debajo de la 11.0.13 |
| ¿Y GLPI 10? | Sin versión nueva. La rama se quedó en la 10.0.28, del 30/09/2026 |
| ¿Hay que cambiar de versión principal? | No. De la 11 a la 11.0.13 y de la 12 a la 12.0.2 es una actualización de corrección |
Las cinco fallas, en lenguaje de gestión
La nota oficial trae solo el nombre de cada falla. La columna del medio explica qué quiere decir el nombre. La de la derecha dice quién debe revisarla primero. Cuánto necesita tener el atacante (inicio de sesión, perfil, acceso a la red) solo va a aparecer en los avisos detallados.
| Nombre en la nota oficial | Qué quiere decir | Quién debe revisarla primero |
|---|---|---|
| Privilege Escalation via the legacy API | A través de la API heredada, la API REST antigua de GLPI, alguien consigue más permisos de los que le da su perfil | Quien mantiene la API heredada activada para integraciones |
| OAuth server consent bypass | GLPI 11 y 12 tienen un servidor OAuth, que emite los tokens de la API nueva. La falla permite saltarse el paso en el que la persona autoriza a una aplicación a actuar en su nombre | Quien usa la API nueva con clientes OAuth: integraciones, portales, servidores MCP |
| Account takeover via an embed dashboard | Un panel incrustado, el que se comparte por enlace en una TV o una intranet, puede servir de camino para tomar el control de la cuenta de un usuario | Quien publica paneles con Comparta o incruste este panel |
| Stored XSS in document downloads via API-written filenames | Un nombre de archivo grabado por la API puede llevar un código que se ejecuta en el navegador de quien descarga el documento | Quien adjunta documentos a GLPI mediante integraciones |
| Account takeover via password-reset hijacking | El flujo de restablecimiento de contraseña puede desviarse para tomar el control de la cuenta de otra persona | Quien usa el ¿Olvidó su contraseña? de la pantalla de inicio de sesión |
Dos de las cinco afectan directamente a las API: la heredada y la nueva, con OAuth. Si está conectando GLPI con otros sistemas, como mostramos en la nueva API de GLPI 11 en la práctica, esta actualización es para usted.
Quién necesita actualizar
| Su versión | Qué hacer |
|---|---|
| GLPI 12.0.0 o 12.0.1 | Actualizar a la 12.0.2 |
| GLPI 11, cualquier versión por debajo de la 11.0.13 | Actualizar a la 11.0.13 |
| GLPI 11 por debajo de la 11.0.10 | Actualizar ya: además de estas cinco, quedan abiertas fallas que ya se describieron en público el 26/10 y el 02/11 |
| GLPI 10, cualquier versión | No hay corrección. Planificar la migración a la 11 o a la 12 |
| GLPI 12.0.2 o 11.0.13 | Nada que hacer |
La versión aparece en Configuración > General, pestaña Sistema.
Qué hacer hoy
- Compruebe la versión en Configuración > General > Sistema. Anote también la versión de cada plugin activo.
- Haga un respaldo de tres cosas: la base de datos, la carpeta de archivos (
files) y la carpeta de configuración. La configuración guarda elglpicrypt.key, sin el cual las contraseñas guardadas en GLPI (recolector de correo, LDAP, secretos de integraciones) ya no se pueden abrir. - Actualice primero una copia de prueba, si la tiene. Una actualización de corrección suele ser tranquila, pero la copia muestra en minutos si algún plugin o integración da problemas.
- Actualice la producción. Con el paquete
.tgz: modo mantenimiento, cambio del código yphp bin/console database:update. En Docker con la imagen oficial: cambie la etiqueta aglpi/glpi:12.0.2oglpi/glpi:11.0.13y vuelva a levantar el contenedor. Los comandos completos, con los cuidados del respaldo, están en nuestro paso a paso de GLPI 11 a 12. Allí el cambio es de versión principal, pero la secuencia de respaldo, mantenimiento y comprobación es la misma. - Compruebe después de actualizar:
- la versión nueva en Configuración > General > Sistema;
- el inicio de sesión, también por SSO o LDAP, si lo usa;
- abrir, actualizar y solucionar un ticket de prueba;
- Configuración > Plugins: todos los que estaban activos siguen activos;
- las integraciones que usan la API (abrir un ticket a través de ellas) y los paneles incrustados, si existen;
- el envío de una notificación por correo.
Si después de la actualización los usuarios tienen que volver a iniciar sesión, no se extrañe: entre los cambios de la 11.0.13 hay uno en el nombre de la cookie de sesión, que pasó a incluir la versión de GLPI.
Si no puede actualizar hoy
Nada de esto sustituye a la actualización. Son medidas para reducir la exposición durante unos días, mientras programa la ventana:
- Si GLPI está abierto a internet sin necesidad, restrinja el acceso (VPN o lista de direcciones permitidas).
- Si ninguna integración usa la API heredada, desactive Habilitar la API REST heredada (Legacy) en Configuración > General > API. Antes, confírmelo con quien se ocupa de las integraciones: muchas cosas antiguas todavía usan esa API.
- Revise los clientes OAuth registrados y elimine los que nadie usa.
- Revise qué paneles están compartidos por enlace de incrustación y si todavía necesitan estarlo.
¿Y quien está en GLPI 10?
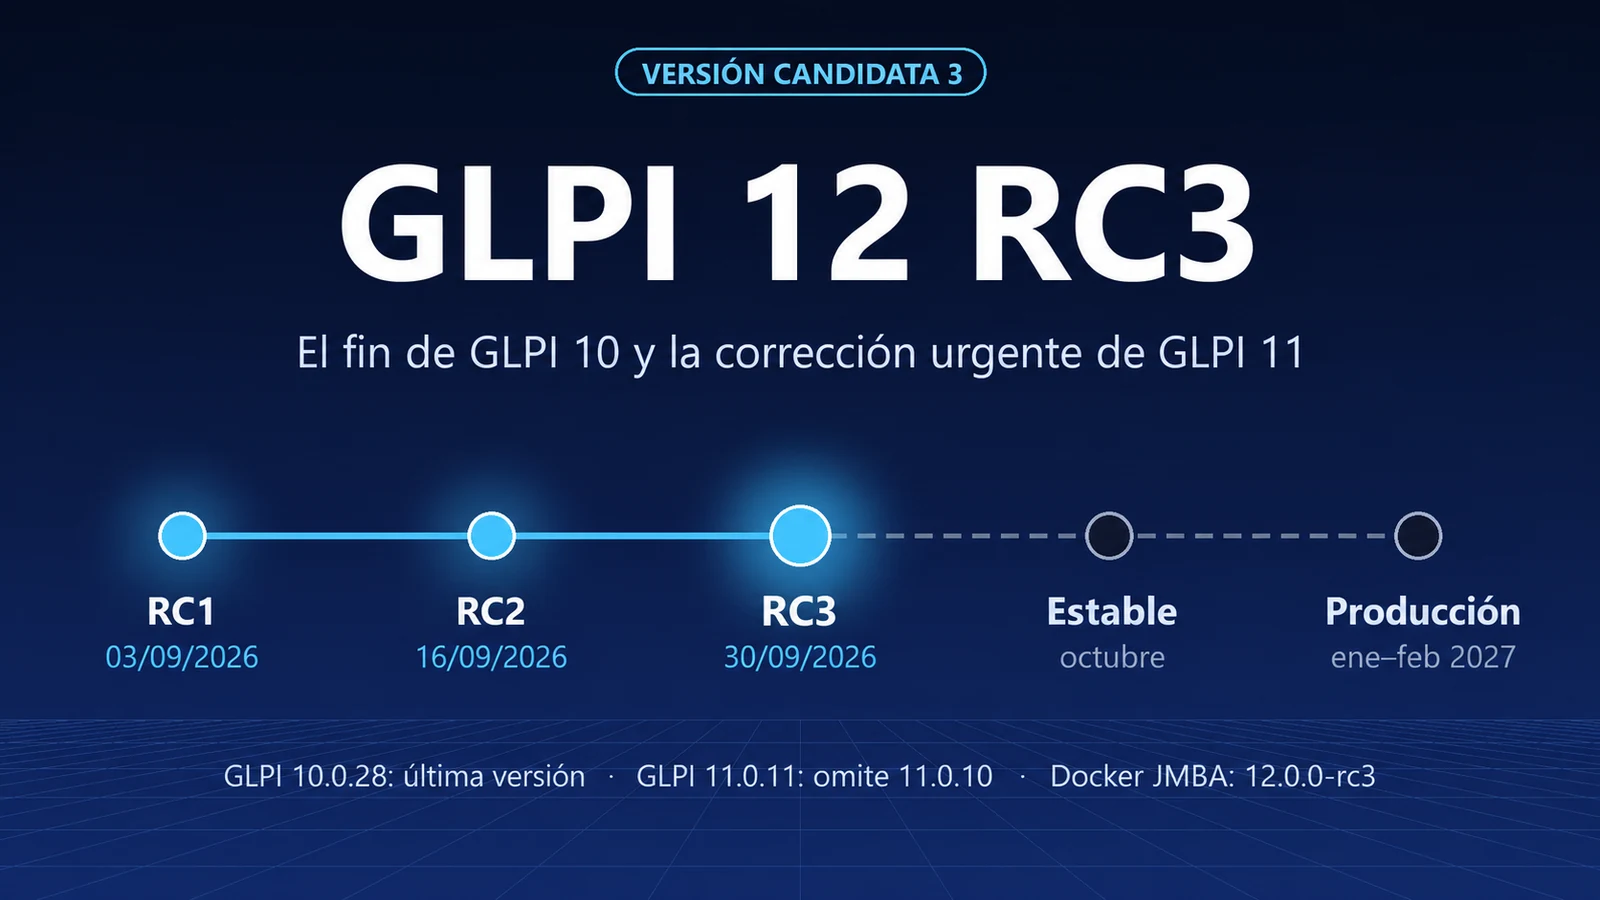
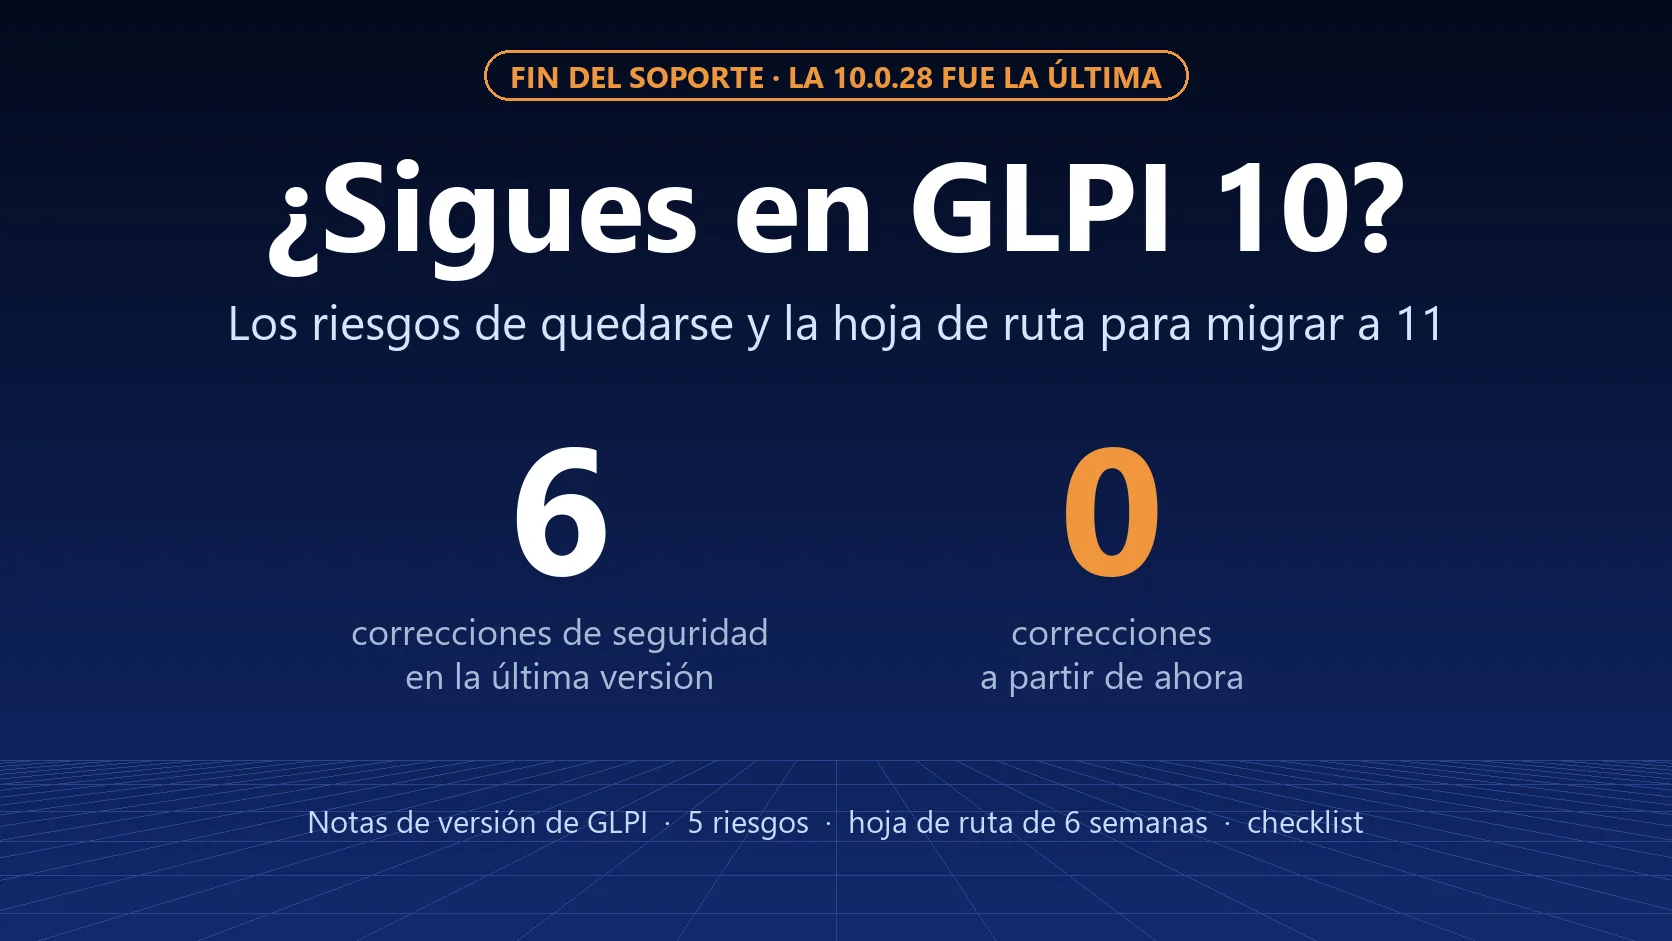
No salió ninguna versión 10.0.x el 12 de noviembre. GLPI 10 recibió su última actualización el 30 de septiembre de 2026, la 10.0.28, y ya no recibe correcciones.
Todavía no se puede saber si estas cinco fallas existen en GLPI 10: son los avisos detallados los que van a listar las versiones afectadas. El servidor OAuth llegó con GLPI 11, así que esa falla no se aplica a la 10. Las otras cuatro afectan a funciones que GLPI 10 también tiene: la API REST antigua, los paneles incrustados, los documentos y el restablecimiento de contraseña. Si alguna de ellas existe allí, no va a haber corrección. Los riesgos de quedarse en la 10 y la hoja de ruta de migración están en ¿todavía en GLPI 10? Los riesgos de quedarse y la hoja de ruta para migrar.
Cuatro rondas en menos de tres semanas
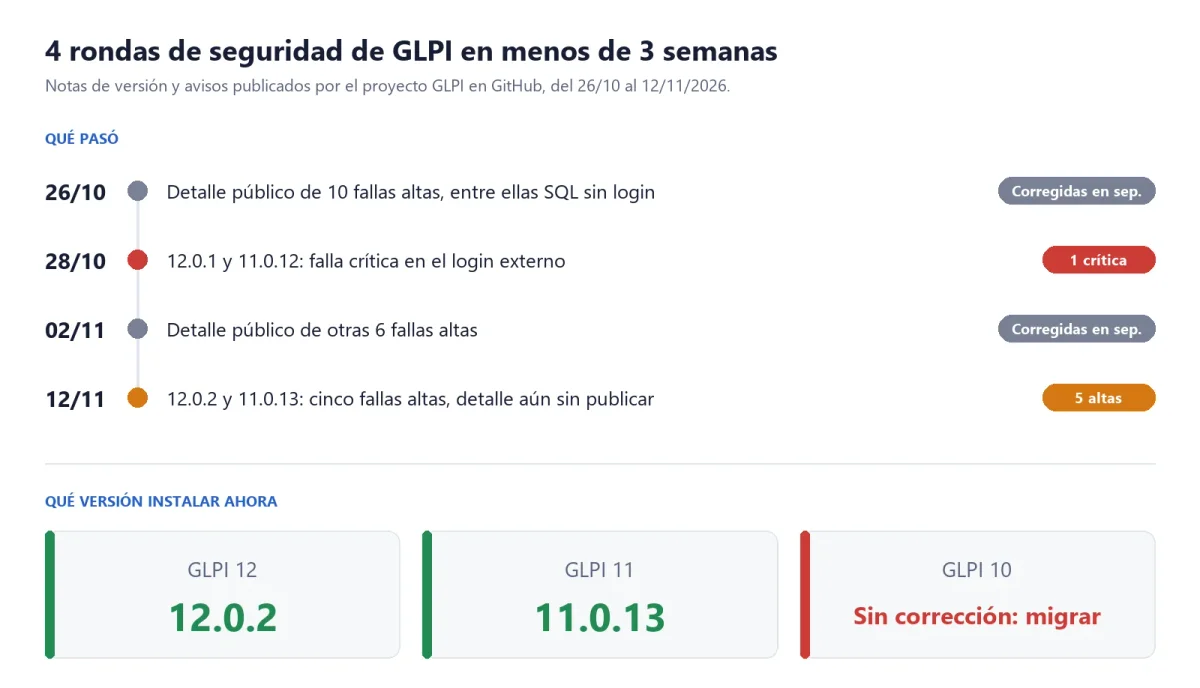
| Fecha | Qué pasó | Corrección |
|---|---|---|
| 26/10/2026 | El proyecto publicó el detalle de 10 fallas altas, entre ellas inyección SQL sin inicio de sesión y dos formas de eludir el MFA | 11.0.9 y 10.0.27, del 16/09/2026 |
| 28/10/2026 | Salieron la 12.0.1 y la 11.0.12, con una falla crítica: bypass de la autenticación externa | 12.0.1 y 11.0.12 |
| 02/11/2026 | El proyecto publicó el detalle de otras 6 fallas altas, entre ellas inyección SQL en un formulario | 11.0.10 y 10.0.28, del 30/09/2026 |
| 12/11/2026 | Salieron la 12.0.2 y la 11.0.13, con 5 fallas altas | 12.0.2 y 11.0.13 |
El patrón de las rondas anteriores ayuda a planificar: la corrección sale primero y el detalle público llega semanas después. Las fallas divulgadas el 26/10 estaban corregidas desde el 16/09; las del 02/11, desde el 30/09. Quien actualizó en ese intervalo no quedó expuesto cuando el camino se describió en público. Quien no actualizó, sí. Con este ritmo, conviene tener una ventana fija de actualizaciones de corrección cada dos semanas, siempre con respaldo y copia de prueba.
Qué observar cuando salgan los avisos
Los avisos aparecen en la página de avisos de seguridad de GLPI en GitHub. Cuando salgan, compruebe:
- Si la falla exige inicio de sesión. Una falla que funciona sin usuario ni contraseña sube de prioridad, sobre todo la del restablecimiento de contraseña, que está en la pantalla de inicio de sesión.
- Qué versiones están afectadas, incluso si GLPI 10 entra en la lista.
- La puntuación de gravedad (CVSS) y el número CVE, que su equipo de seguridad o su auditoría van a pedir.
- Si hay una mitigación oficial para quien todavía no pudo actualizar.
- Si hay noticias de explotación. Hasta el 12/11/2026, no las había.
Qué más trajeron las versiones
La lista completa de cambios está en GitHub (12.0.2 y 11.0.13). Tres puntos llaman la atención de quien administra:
- 11.0.13: vuelve el icono del estado "Nuevo" en la lista de tickets, que había desaparecido en la 11.0.12.
- 11.0.13: actualiza bibliotecas que usa GLPI y que tenían correcciones de seguridad propias.
- 12.0.2: mejoras de rendimiento en el panel y en el formulario de ticket.
Noticia de NexTool basada en las notas oficiales de las versiones 12.0.2 y 11.0.13, publicadas el 12 de noviembre de 2026, y en las listas de cambios del proyecto en GitHub. No hicimos pruebas de laboratorio con estas versiones. Los avisos detallados de cada falla todavía no se habían publicado en la fecha de este texto. GLPI es una marca registrada de Teclib'. NexTool no está afiliada a Teclib'.
Comentarios
Los comentarios de esta publicación vienen de GitHub (giscus). Al cargarlos, tu navegador se conecta a GitHub, que recibe tu dirección IP y puede guardar sus propias cookies.
Para cargarlos automáticamente, activa las cookies funcionales