


O projeto GLPI publicou em 12 de novembro de 2026 as versões 12.0.2 e 11.0.13, marcadas como "security release, upgrading is recommended": versão de segurança, atualização recomendada. Elas corrigem cinco falhas, todas de severidade alta. Duas permitem tomar a conta de outro usuário, uma permite ganhar permissões pela API Legada e outra atinge o servidor OAuth da API nova. O GLPI 10 não ganhou versão nova. É a quarta rodada de segurança do GLPI em menos de três semanas. Abaixo, o que foi corrigido em linguagem de gestão de TI, quem precisa atualizar, o checklist para hoje e o que observar quando os detalhes técnicos saírem.
Este post usa só o que o projeto publicou até 12 de novembro de 2026: as notas das versões e a lista de mudanças no GitHub. Os alertas detalhados de cada falha (os GHSA) ainda não saíram. Até lá, ninguém de fora sabe se elas exigem login, nem quais versões antigas são afetadas.
Resumo para quem tem cinco minutos
| Pergunta | Resposta curta |
|---|---|
| O que saiu? | GLPI 12.0.2 e 11.0.13, em 12/11/2026 |
| O que corrigem? | Cinco falhas de segurança de severidade alta, a mesma lista nas duas versões |
| Alguma é crítica? | Não. As cinco são "High" |
| Já tem detalhe técnico? | Não. Os alertas (GHSA) ainda não foram publicados |
| Quem precisa atualizar? | Todo GLPI 12 abaixo da 12.0.2 e todo GLPI 11 abaixo da 11.0.13 |
| E o GLPI 10? | Sem versão nova. O ramo parou na 10.0.28, de 30/09/2026 |
| Precisa mudar de versão principal? | Não. Do 11 para o 11.0.13 e do 12 para o 12.0.2 é atualização de correção |
As cinco falhas, em linguagem de gestão
A nota oficial traz só o nome de cada falha. A coluna do meio explica o que o nome quer dizer. A da direita diz quem deve olhar primeiro. Quanto o atacante precisa ter (login, perfil, acesso à rede) só vai aparecer nos alertas detalhados.
| Nome na nota oficial | O que quer dizer | Quem deve olhar primeiro |
|---|---|---|
| Privilege Escalation via the legacy API | Por meio da API Legada, a API REST antiga do GLPI, alguém consegue mais permissões do que o perfil dele dá | Quem deixa a API Legada ligada para integrações |
| OAuth server consent bypass | O GLPI 11 e o 12 têm um servidor OAuth, que emite os tokens da API nova. A falha permite pular a etapa em que a pessoa autoriza um aplicativo a agir em nome dela | Quem usa a API nova com clientes OAuth: integrações, portais, servidores MCP |
| Account takeover via an embed dashboard | Um painel embutido, aquele compartilhado por link para uma TV ou intranet, pode servir de caminho para tomar a conta de um usuário | Quem publica painéis com Compartilhar ou embutir este painel |
| Stored XSS in document downloads via API-written filenames | Um nome de arquivo gravado pela API pode levar um código que roda no navegador de quem baixa o documento | Quem anexa documentos ao GLPI por integração |
| Account takeover via password-reset hijacking | O fluxo de redefinição de senha pode ser desviado para tomar a conta de outra pessoa | Quem usa o Esqueceu sua senha? da tela de login |
Duas das cinco tocam diretamente as APIs: a Legada e a nova, com OAuth. Se você está ligando o GLPI a outros sistemas, como mostramos em a nova API do GLPI 11 na prática, essa atualização é para você.
Quem precisa atualizar
| Sua versão | O que fazer |
|---|---|
| GLPI 12.0.0 ou 12.0.1 | Atualizar para a 12.0.2 |
| GLPI 11, qualquer versão abaixo da 11.0.13 | Atualizar para a 11.0.13 |
| GLPI 11 abaixo da 11.0.10 | Atualizar já: além destas cinco, ficam abertas falhas que já foram descritas em público em 26/10 e 02/11 |
| GLPI 10, qualquer versão | Não existe correção. Planejar a migração para o 11 ou o 12 |
| GLPI 12.0.2 ou 11.0.13 | Nada a fazer |
A versão aparece em Configurar > Geral, aba Sistema.
O que fazer hoje
- Confira a versão em Configurar > Geral > Sistema. Anote também a versão de cada plugin ativo.
- Faça backup de três coisas: o banco, a pasta de arquivos (
files) e a pasta de configuração. A configuração guarda oglpicrypt.key, sem o qual as senhas salvas no GLPI (coletor de e-mail, LDAP, segredos de integração) não abrem mais. - Atualize primeiro uma cópia de teste, se você tiver uma. Atualização de correção costuma ser tranquila, mas a cópia mostra em minutos se algum plugin ou integração reclama.
- Atualize a produção. No pacote
.tgz: modo de manutenção, troca do código ephp bin/console database:update. No Docker com a imagem oficial: troque a tag paraglpi/glpi:12.0.2ouglpi/glpi:11.0.13e suba o container de novo. Os comandos completos, com os cuidados de backup, estão no nosso passo a passo do GLPI 11 para o 12. Lá a troca é de versão principal, mas o roteiro de backup, manutenção e conferência é o mesmo. - Confira depois de atualizar:
- a versão nova em Configurar > Geral > Sistema;
- o login, inclusive por SSO ou LDAP, se você usa;
- abrir, atualizar e solucionar um chamado de teste;
- Configurar > Plugins: todos os que estavam ativos continuam ativos;
- as integrações que usam a API (abrir um chamado por elas) e os painéis embutidos, se existirem;
- o envio de uma notificação por e-mail.
Se depois da atualização os usuários precisarem entrar de novo, não estranhe: entre as mudanças da 11.0.13 está uma no nome do cookie de sessão, que passou a incluir a versão do GLPI.
Se não der para atualizar hoje
Nada aqui substitui a atualização. São medidas para reduzir a exposição por alguns dias, enquanto você agenda a janela:
- Se o GLPI está aberto para a internet sem necessidade, restrinja o acesso (VPN ou lista de endereços permitidos).
- Se nenhuma integração usa a API Legada, desligue Habilitar REST API legada em Configurar > Geral > API. Antes, confirme com quem cuida das integrações: muita coisa antiga ainda usa essa API.
- Revise os clientes OAuth cadastrados e apague os que ninguém usa.
- Revise quais painéis estão compartilhados por link de incorporação e se eles ainda precisam estar.
E quem está no GLPI 10?
Não saiu nenhuma versão 10.0.x em 12 de novembro. O GLPI 10 recebeu a última atualização em 30 de setembro de 2026, a 10.0.28, e não recebe mais correções.
Ainda não dá para saber se estas cinco falhas existem no GLPI 10: são os alertas detalhados que vão listar as versões afetadas. O servidor OAuth chegou com o GLPI 11, então essa falha não se aplica ao 10. As outras quatro tocam recursos que o GLPI 10 também tem: a API REST antiga, os painéis embutidos, os documentos e a redefinição de senha. Se alguma delas existir lá, não vai haver correção. Os riscos de ficar no 10 e o roteiro de migração estão em ainda no GLPI 10? Os riscos de ficar e o roteiro para migrar.
Quatro rodadas em menos de três semanas
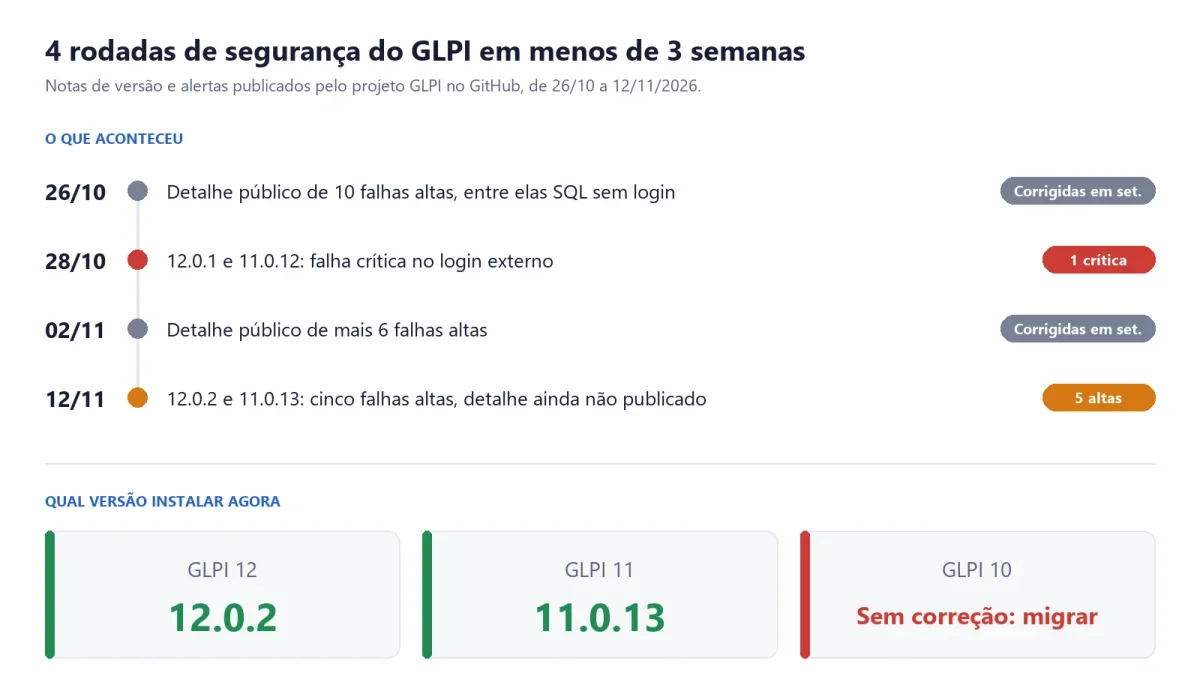
| Data | O que aconteceu | Correção |
|---|---|---|
| 26/10/2026 | O projeto publicou o detalhe de 10 falhas altas, entre elas injeção de SQL sem login e dois jeitos de burlar o MFA | 11.0.9 e 10.0.27, de 16/09/2026 |
| 28/10/2026 | Saíram o 12.0.1 e o 11.0.12, com uma falha crítica: bypass da autenticação externa | 12.0.1 e 11.0.12 |
| 02/11/2026 | O projeto publicou o detalhe de mais 6 falhas altas, entre elas injeção de SQL num formulário | 11.0.10 e 10.0.28, de 30/09/2026 |
| 12/11/2026 | Saíram o 12.0.2 e o 11.0.13, com 5 falhas altas | 12.0.2 e 11.0.13 |
O padrão das rodadas anteriores ajuda a planejar: a correção sai primeiro, e o detalhe público vem semanas depois. As falhas divulgadas em 26/10 estavam corrigidas desde 16/09; as de 02/11, desde 30/09. Quem atualizou no intervalo não ficou exposto quando o caminho foi descrito em público. Quem não atualizou ficou. Com esse ritmo, vale ter uma janela fixa de atualização de correção a cada duas semanas, sempre com backup e cópia de teste.
O que observar quando os alertas saírem
Os alertas aparecem na página de avisos de segurança do GLPI no GitHub. Quando saírem, confira:
- Se a falha exige login. Falha que funciona sem usuário e senha sobe de prioridade, principalmente a da redefinição de senha, que fica na tela de login.
- Quais versões são afetadas, inclusive se o GLPI 10 entra na lista.
- A nota de gravidade (CVSS) e o número CVE, que o seu time de segurança ou a sua auditoria vão pedir.
- Se há mitigação oficial para quem ainda não conseguiu atualizar.
- Se há notícia de exploração. Até 12/11/2026, não havia.
O que mais veio nas versões
A lista completa de mudanças está no GitHub (12.0.2 e 11.0.13). Três itens chamam atenção para quem administra:
- 11.0.13: volta o ícone do status "Novo" na lista de chamados, que tinha sumido na 11.0.12.
- 11.0.13: atualiza bibliotecas usadas pelo GLPI que tinham correções de segurança próprias.
- 12.0.2: melhorias de desempenho no painel e no formulário de chamado.
Notícia da NexTool baseada nas notas oficiais das versões 12.0.2 e 11.0.13, publicadas em 12 de novembro de 2026, e nas listas de mudanças do projeto no GitHub. Não fizemos teste de laboratório com estas versões. Os alertas detalhados de cada falha ainda não tinham sido publicados na data deste texto. GLPI é marca registrada da Teclib'. A NexTool não é afiliada à Teclib'.
Комментарии
Комментарии к этой публикации загружаются с GitHub (giscus). При загрузке ваш браузер подключается к GitHub, который получает ваш IP-адрес и может сохранять собственные файлы cookie.
Чтобы загружать их автоматически, включите функциональные файлы cookie