


Il 12 novembre 2026 il progetto GLPI ha pubblicato le versioni 12.0.2 e 11.0.13, contrassegnate come "security release, upgrading is recommended": versione di sicurezza, aggiornamento consigliato. Correggono cinque vulnerabilità, tutte di gravità alta. Due permettono di prendere il controllo dell'account di un altro utente, una permette di ottenere permessi tramite l'API legacy e un'altra colpisce il server OAuth della nuova API. GLPI 10 non ha ricevuto una nuova versione. È la quarta tornata di sicurezza di GLPI in meno di tre settimane. Di seguito: cosa è stato corretto, spiegato nel linguaggio della gestione IT, chi deve aggiornare, la checklist per oggi e cosa osservare quando usciranno i dettagli tecnici.
Questo articolo usa solo ciò che il progetto ha pubblicato fino al 12 novembre 2026: le note di rilascio e l'elenco delle modifiche su GitHub. Gli avvisi dettagliati di ogni vulnerabilità (i GHSA) non sono ancora usciti. Fino ad allora, nessuno all'esterno sa se richiedono il login, né quali versioni precedenti sono interessate.
In sintesi, per chi ha cinque minuti
| Domanda | Risposta breve |
|---|---|
| Cosa è uscito? | GLPI 12.0.2 e 11.0.13, il 12/11/2026 |
| Cosa correggono? | Cinque vulnerabilità di sicurezza di gravità alta, lo stesso elenco in entrambe le versioni |
| Ce n'è qualcuna critica? | No. Tutte e cinque sono "High" |
| Ci sono già dettagli tecnici? | No. Gli avvisi (GHSA) non sono ancora stati pubblicati |
| Chi deve aggiornare? | Ogni GLPI 12 sotto la 12.0.2 e ogni GLPI 11 sotto la 11.0.13 |
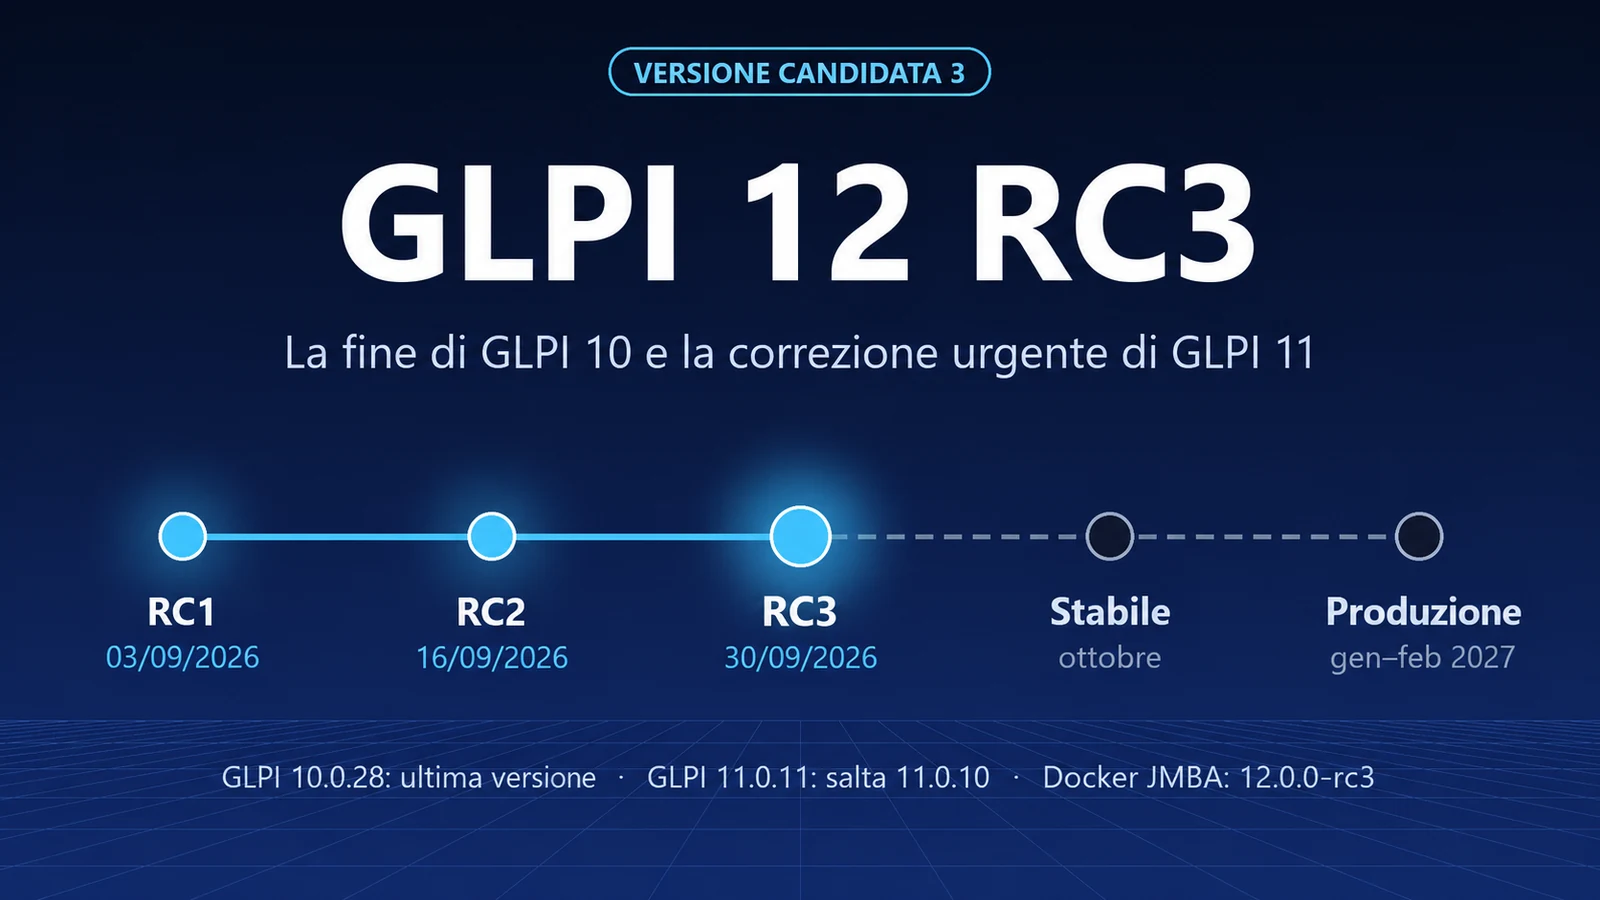
| E GLPI 10? | Nessuna nuova versione. Il ramo si è fermato alla 10.0.28, del 30/09/2026 |
| Serve cambiare versione principale? | No. Da GLPI 11 alla 11.0.13 e da GLPI 12 alla 12.0.2 è un aggiornamento correttivo |
Le cinque vulnerabilità, nel linguaggio della gestione IT
La nota ufficiale riporta solo il nome di ogni vulnerabilità. La colonna centrale spiega cosa vuol dire il nome. Quella a destra indica chi deve controllare per primo. Di cosa ha bisogno l'attaccante (login, profilo, accesso alla rete) emergerà solo dagli avvisi dettagliati.
| Nome nella nota ufficiale | Cosa vuol dire | Chi deve controllare per primo |
|---|---|---|
| Privilege Escalation via the legacy API | Tramite l'API legacy, la vecchia API REST di GLPI, qualcuno ottiene più permessi di quelli che il suo profilo gli concede | Chi tiene attiva l'API legacy per le integrazioni |
| OAuth server consent bypass | GLPI 11 e 12 hanno un server OAuth, che emette i token della nuova API. La vulnerabilità permette di saltare il passaggio in cui la persona autorizza un'applicazione ad agire per suo conto | Chi usa la nuova API con client OAuth: integrazioni, portali, server MCP |
| Account takeover via an embed dashboard | Un cruscotto incorporato, quello condiviso tramite link su una TV o nella intranet, può diventare una via per prendere il controllo dell'account di un utente | Chi pubblica cruscotti con Condividi o incorpora cruscotto |
| Stored XSS in document downloads via API-written filenames | Un nome di file scritto tramite l'API può contenere codice che viene eseguito nel browser di chi scarica il documento | Chi allega documenti a GLPI tramite integrazioni |
| Account takeover via password-reset hijacking | Il flusso di reimpostazione della password può essere deviato per prendere il controllo dell'account di un'altra persona | Chi usa Hai dimenticato la password? nella schermata di login |
Due delle cinque toccano direttamente le API: quella legacy e quella nuova, con OAuth. Se stai collegando GLPI ad altri sistemi, come abbiamo mostrato in la nuova API di GLPI 11 in pratica, questo aggiornamento ti riguarda.
Chi deve aggiornare
| La tua versione | Cosa fare |
|---|---|
| GLPI 12.0.0 o 12.0.1 | Aggiornare alla 12.0.2 |
| GLPI 11, qualsiasi versione sotto la 11.0.13 | Aggiornare alla 11.0.13 |
| GLPI 11 sotto la 11.0.10 | Aggiornare subito: oltre a queste cinque, restano aperte vulnerabilità già descritte pubblicamente il 26/10 e il 02/11 |
| GLPI 10, qualsiasi versione | Non esiste una correzione. Pianificare la migrazione a GLPI 11 o 12 |
| GLPI 12.0.2 o 11.0.13 | Niente da fare |
La versione compare in Configurazione > Generale, scheda Sistema.
Cosa fare oggi
- Controlla la versione in Configurazione > Generale > Sistema. Annota anche la versione di ogni plugin attivo.
- Fai il backup di tre cose: il database, la cartella dei file (
files) e la cartella di configurazione. La configurazione contieneglpicrypt.key, senza il quale le password salvate in GLPI (ricevitore di posta, LDAP, segreti delle integrazioni) non si possono più aprire. - Aggiorna prima una copia di test, se ne hai una. Un aggiornamento correttivo di solito fila liscio, ma la copia mostra in pochi minuti se qualche plugin o integrazione dà problemi.
- Aggiorna la produzione. Con il pacchetto
.tgz: modalità di manutenzione, sostituzione del codice ephp bin/console database:update. Con Docker e l'immagine ufficiale: cambia il tag inglpi/glpi:12.0.2oglpi/glpi:11.0.13e riavvia il container. I comandi completi, con le precauzioni per il backup, sono nella nostra guida passo passo da GLPI 11 a 12. Lì il passaggio è di versione principale, ma la procedura di backup, manutenzione e verifica è la stessa. - Verifica dopo l'aggiornamento:
- la nuova versione in Configurazione > Generale > Sistema;
- il login, anche tramite SSO o LDAP, se lo usi;
- aprire, aggiornare e risolvere un ticket di prova;
- Configurazione > Plugins: tutti quelli che erano attivi restano attivi;
- le integrazioni che usano l'API (aprire un ticket tramite esse) e i cruscotti incorporati, se ci sono;
- l'invio di una notifica via e-mail.
Se dopo l'aggiornamento gli utenti devono accedere di nuovo, non stupirti: tra le modifiche della 11.0.13 ce n'è una sul nome del cookie di sessione, che ora include la versione di GLPI.
Se non puoi aggiornare oggi
Niente di quanto segue sostituisce l'aggiornamento. Sono misure per ridurre l'esposizione per qualche giorno, mentre pianifichi la finestra:
- Se GLPI è aperto su internet senza necessità, limita l'accesso (VPN o elenco di indirizzi consentiti).
- Se nessuna integrazione usa l'API legacy, disattiva Abilita Legacy REST API in Configurazione > Generale > API. Prima, verifica con chi gestisce le integrazioni: molte cose vecchie usano ancora questa API.
- Rivedi i client OAuth registrati ed elimina quelli che nessuno usa.
- Rivedi quali cruscotti sono condivisi tramite link di incorporamento e se devono esserlo ancora.
E chi è su GLPI 10?
Il 12 novembre non è uscita nessuna versione 10.0.x. GLPI 10 ha ricevuto l'ultimo aggiornamento il 30 settembre 2026, la 10.0.28, e non riceve più correzioni.
Non è ancora possibile sapere se queste cinque vulnerabilità esistono in GLPI 10: saranno gli avvisi dettagliati a elencare le versioni interessate. Il server OAuth è arrivato con GLPI 11, quindi quella vulnerabilità non riguarda la 10. Le altre quattro toccano funzioni che anche GLPI 10 ha: la vecchia API REST, i cruscotti incorporati, i documenti e la reimpostazione della password. Se qualcuna esiste lì, non ci sarà una correzione. I rischi di restare su GLPI 10 e il percorso di migrazione sono in ancora su GLPI 10? I rischi di restare e il percorso per migrare.
Quattro tornate in meno di tre settimane
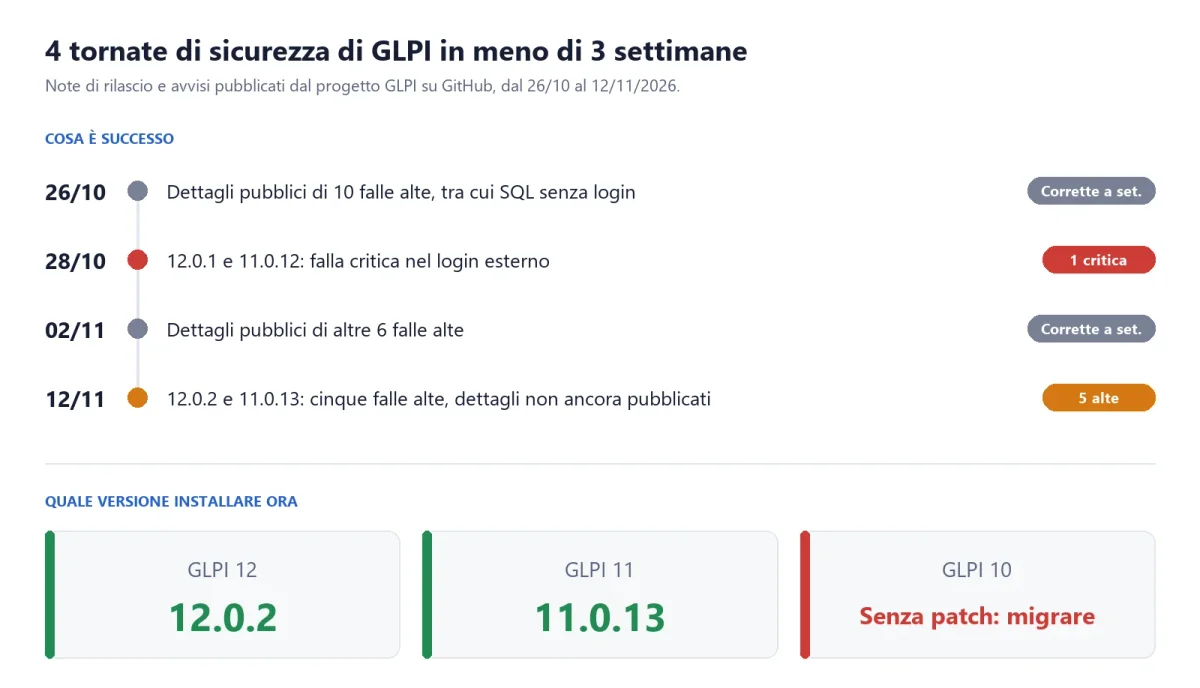
| Data | Cosa è successo | Correzione |
|---|---|---|
| 26/10/2026 | Il progetto ha pubblicato i dettagli di 10 vulnerabilità alte, tra cui SQL injection senza login e due modi per aggirare l'MFA | 11.0.9 e 10.0.27, del 16/09/2026 |
| 28/10/2026 | Sono uscite la 12.0.1 e la 11.0.12, con una vulnerabilità critica: bypass dell'autenticazione esterna | 12.0.1 e 11.0.12 |
| 02/11/2026 | Il progetto ha pubblicato i dettagli di altre 6 vulnerabilità alte, tra cui SQL injection in un modulo | 11.0.10 e 10.0.28, del 30/09/2026 |
| 12/11/2026 | Sono uscite la 12.0.2 e la 11.0.13, con 5 vulnerabilità alte | 12.0.2 e 11.0.13 |
Lo schema delle tornate precedenti aiuta a pianificare: prima esce la correzione, e i dettagli pubblici arrivano settimane dopo. Le vulnerabilità divulgate il 26/10 erano corrette dal 16/09; quelle del 02/11, dal 30/09. Chi ha aggiornato nel frattempo non era esposto quando il modo di sfruttarle è stato descritto in pubblico. Chi non ha aggiornato lo era. Con questo ritmo, conviene avere una finestra fissa per gli aggiornamenti correttivi ogni due settimane, sempre con backup e copia di test.
Cosa osservare quando usciranno gli avvisi
Gli avvisi compaiono nella pagina degli avvisi di sicurezza di GLPI su GitHub. Quando usciranno, verifica:
- Se la vulnerabilità richiede il login. Una vulnerabilità che funziona senza nome utente e password sale di priorità, soprattutto quella della reimpostazione della password, che si trova nella schermata di login.
- Quali versioni sono interessate, compreso se GLPI 10 rientra nell'elenco.
- Il punteggio di gravità (CVSS) e il numero CVE, che il tuo team di sicurezza o il tuo audit chiederanno.
- Se esiste una mitigazione ufficiale per chi non è ancora riuscito ad aggiornare.
- Se ci sono notizie di sfruttamento. Al 12/11/2026 non ce n'erano.
Cos'altro è arrivato con le versioni
L'elenco completo delle modifiche è su GitHub (12.0.2 e 11.0.13). Tre voci meritano attenzione per chi amministra:
- 11.0.13: torna l'icona dello stato "Nuova" nell'elenco dei ticket, che era sparita nella 11.0.12.
- 11.0.13: aggiorna librerie usate da GLPI che avevano correzioni di sicurezza proprie.
- 12.0.2: miglioramenti delle prestazioni nel cruscotto e nel modulo del ticket.
Notizia di NexTool basata sulle note ufficiali delle versioni 12.0.2 e 11.0.13, pubblicate il 12 novembre 2026, e sugli elenchi delle modifiche del progetto su GitHub. Non abbiamo fatto test di laboratorio con queste versioni. Gli avvisi dettagliati di ogni vulnerabilità non erano ancora stati pubblicati alla data di questo testo. GLPI è un marchio registrato di Teclib'. NexTool non è affiliata a Teclib'.
Commenti
I commenti di questo articolo provengono da GitHub (giscus). Caricandoli, il Suo browser si collega a GitHub, che riceve il Suo indirizzo IP e può salvare cookie propri.
Per caricarli automaticamente, attivi i cookie funzionali