


Le projet GLPI a publié le 12 novembre 2026 les versions 12.0.2 et 11.0.13, marquées « security release, upgrading is recommended » : version de sécurité, mise à jour recommandée. Elles corrigent cinq failles, toutes de sévérité élevée. Deux permettent de prendre le contrôle du compte d'un autre utilisateur, une permet d'obtenir des droits via l'API Legacy et une autre touche le serveur OAuth de la nouvelle API. GLPI 10 n'a pas eu de nouvelle version. C'est la quatrième vague de sécurité de GLPI en moins de trois semaines. Ci-dessous : ce qui a été corrigé, expliqué en termes de gestion IT, qui doit mettre à jour, la checklist du jour et ce qu'il faudra surveiller quand les détails techniques sortiront.
Cet article s'appuie uniquement sur ce que le projet a publié jusqu'au 12 novembre 2026 : les notes de version et la liste des changements sur GitHub. Les avis détaillés de chaque faille (les GHSA) ne sont pas encore sortis. D'ici là, personne en dehors du projet ne sait si elles exigent une connexion, ni quelles anciennes versions sont concernées.
Le résumé pour ceux qui ont cinq minutes
| Question | Réponse courte |
|---|---|
| Qu'est-ce qui est sorti ? | GLPI 12.0.2 et 11.0.13, le 12/11/2026 |
| Que corrigent-elles ? | Cinq failles de sécurité de sévérité élevée, la même liste dans les deux versions |
| L'une d'elles est-elle critique ? | Non. Les cinq sont « High » |
| Y a-t-il déjà des détails techniques ? | Non. Les avis (GHSA) n'ont pas encore été publiés |
| Qui doit mettre à jour ? | Tout GLPI 12 antérieur à la 12.0.2 et tout GLPI 11 antérieur à la 11.0.13 |
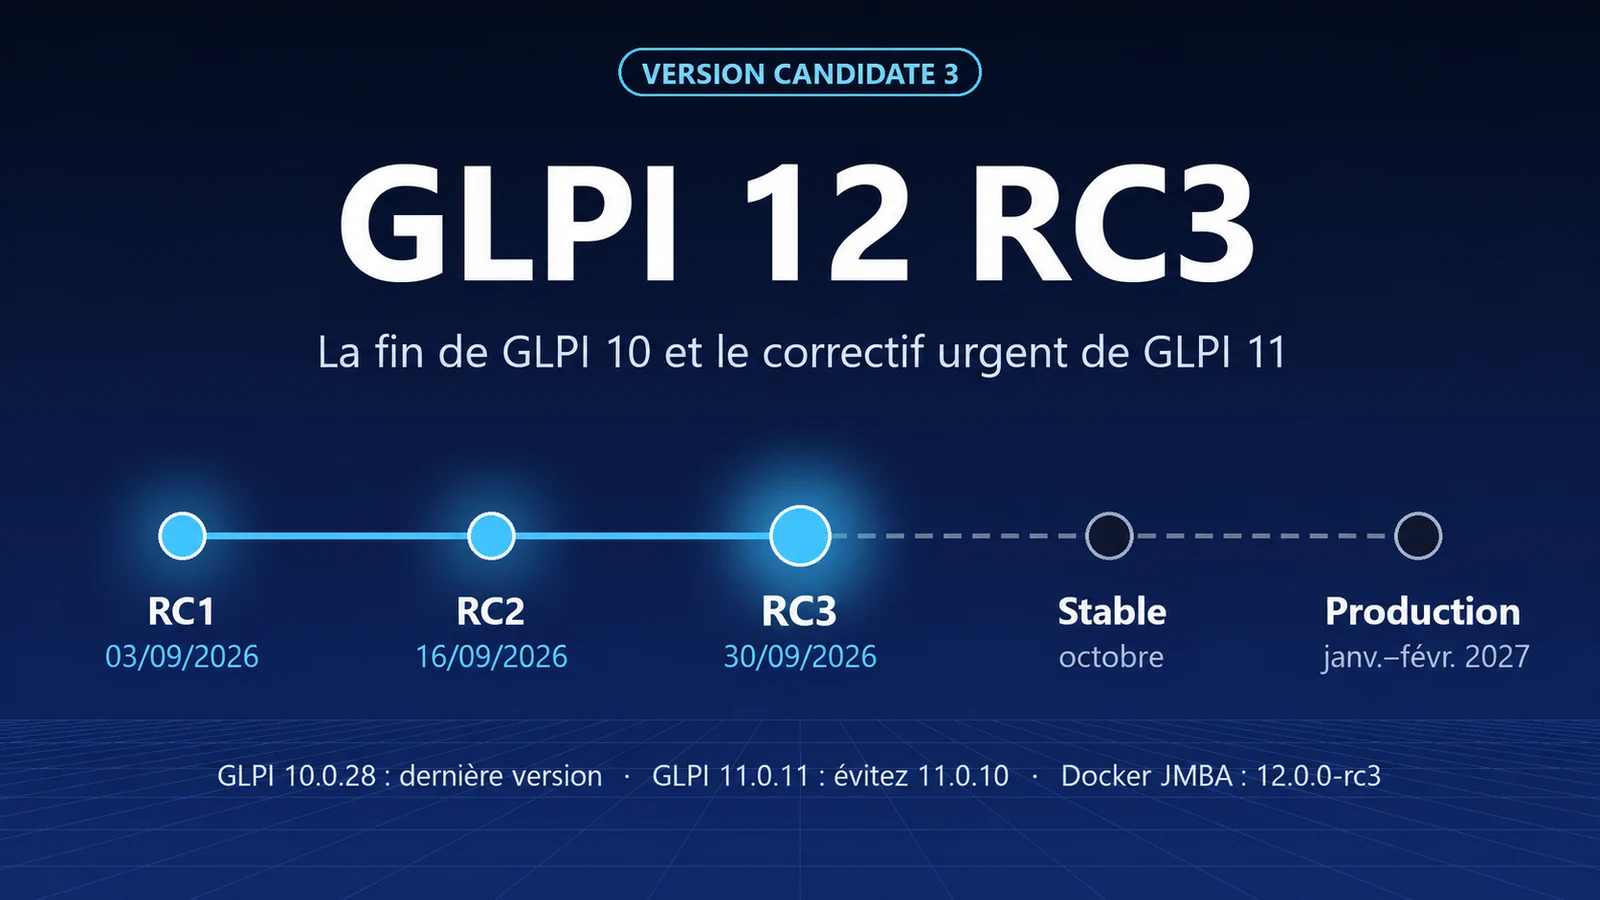
| Et GLPI 10 ? | Pas de nouvelle version. La branche s'est arrêtée à la 10.0.28, du 30/09/2026 |
| Faut-il changer de version majeure ? | Non. Passer de 11 à 11.0.13 et de 12 à 12.0.2 est une mise à jour corrective |
Les cinq failles, en termes de gestion
La note officielle ne donne que le nom de chaque faille. La colonne du milieu explique ce que ce nom veut dire. Celle de droite indique qui doit regarder en premier. Ce dont l'attaquant a besoin (connexion, profil, accès réseau) n'apparaîtra que dans les avis détaillés.
| Nom dans la note officielle | Ce que cela veut dire | Qui doit regarder en premier |
|---|---|---|
| Privilege Escalation via the legacy API | Via l'API Legacy, l'ancienne API REST de GLPI, quelqu'un obtient plus de droits que son profil ne lui en donne | Ceux qui laissent l'API Legacy activée pour des intégrations |
| OAuth server consent bypass | GLPI 11 et 12 ont un serveur OAuth, qui émet les jetons de la nouvelle API. La faille permet de sauter l'étape où la personne autorise une application à agir en son nom | Ceux qui utilisent la nouvelle API avec des clients OAuth : intégrations, portails, serveurs MCP |
| Account takeover via an embed dashboard | Un tableau de bord intégré, celui partagé par lien vers une TV ou un intranet, peut servir de chemin pour prendre le contrôle du compte d'un utilisateur | Ceux qui publient des tableaux de bord avec Partager ou intégrer ce tableau de bord |
| Stored XSS in document downloads via API-written filenames | Un nom de fichier enregistré par l'API peut contenir du code qui s'exécute dans le navigateur de celui qui télécharge le document | Ceux qui joignent des documents à GLPI par intégration |
| Account takeover via password-reset hijacking | Le processus de réinitialisation du mot de passe peut être détourné pour prendre le contrôle du compte d'une autre personne | Ceux qui utilisent le lien Mot de passe oublié ? de l'écran de connexion |
Deux des cinq touchent directement les API : l'API Legacy et la nouvelle, avec OAuth. Si vous reliez GLPI à d'autres systèmes, comme nous l'avons montré dans la nouvelle API de GLPI 11 en pratique, cette mise à jour vous concerne.
Qui doit mettre à jour
| Votre version | Que faire |
|---|---|
| GLPI 12.0.0 ou 12.0.1 | Mettre à jour vers la 12.0.2 |
| GLPI 11, toute version antérieure à la 11.0.13 | Mettre à jour vers la 11.0.13 |
| GLPI 11 antérieur à la 11.0.10 | Mettre à jour tout de suite : en plus de ces cinq, des failles déjà décrites publiquement le 26/10 et le 02/11 restent ouvertes |
| GLPI 10, toute version | Il n'existe pas de correctif. Planifier la migration vers 11 ou 12 |
| GLPI 12.0.2 ou 11.0.13 | Rien à faire |
La version apparaît dans Configuration > Général, onglet Système.
Ce qu'il faut faire aujourd'hui
- Vérifiez la version dans Configuration > Général > Système. Notez aussi la version de chaque plugin actif.
- Sauvegardez trois choses : la base de données, le dossier des fichiers (
files) et le dossier de configuration. La configuration contient leglpicrypt.key, sans lequel les mots de passe enregistrés dans GLPI (collecteur de mails, LDAP, secrets d'intégration) ne peuvent plus être déchiffrés. - Mettez d'abord à jour une copie de test, si vous en avez une. Une mise à jour corrective se passe en général sans souci, mais la copie montre en quelques minutes si un plugin ou une intégration pose problème.
- Mettez à jour la production. Avec l'archive
.tgz: mode maintenance, remplacement du code etphp bin/console database:update. Avec Docker et l'image officielle : changez le tag pourglpi/glpi:12.0.2ouglpi/glpi:11.0.13et relancez le conteneur. Les commandes complètes, avec les précautions de sauvegarde, sont dans notre pas-à-pas de GLPI 11 vers 12. Là-bas, il s'agit d'un changement de version majeure, mais la procédure de sauvegarde, de maintenance et de vérification est la même. - Vérifiez après la mise à jour :
- la nouvelle version dans Configuration > Général > Système ;
- la connexion, y compris par SSO ou LDAP, si vous les utilisez ;
- l'ouverture, la mise à jour et la résolution d'un ticket de test ;
- Configuration > Plugins : tous ceux qui étaient actifs le sont toujours ;
- les intégrations qui utilisent l'API (ouvrir un ticket par leur biais) et les tableaux de bord intégrés, s'il y en a ;
- l'envoi d'une notification par e-mail.
Si, après la mise à jour, les utilisateurs doivent se reconnecter, ne soyez pas surpris : parmi les changements de la 11.0.13 figure une modification du nom du cookie de session, qui inclut désormais la version de GLPI.
Si vous ne pouvez pas mettre à jour aujourd'hui
Rien ici ne remplace la mise à jour. Ce sont des mesures pour réduire l'exposition pendant quelques jours, le temps de planifier la fenêtre :
- Si GLPI est ouvert sur Internet sans nécessité, restreignez l'accès (VPN ou liste d'adresses autorisées).
- Si aucune intégration n'utilise l'API Legacy, désactivez Activer l'API REST legacy dans Configuration > Général > API. Avant cela, vérifiez auprès de ceux qui gèrent les intégrations : beaucoup d'outils anciens utilisent encore cette API.
- Passez en revue les clients OAuth enregistrés et supprimez ceux que personne n'utilise.
- Vérifiez quels tableaux de bord sont partagés par lien d'intégration et s'ils doivent encore l'être.
Et ceux qui sont sous GLPI 10 ?
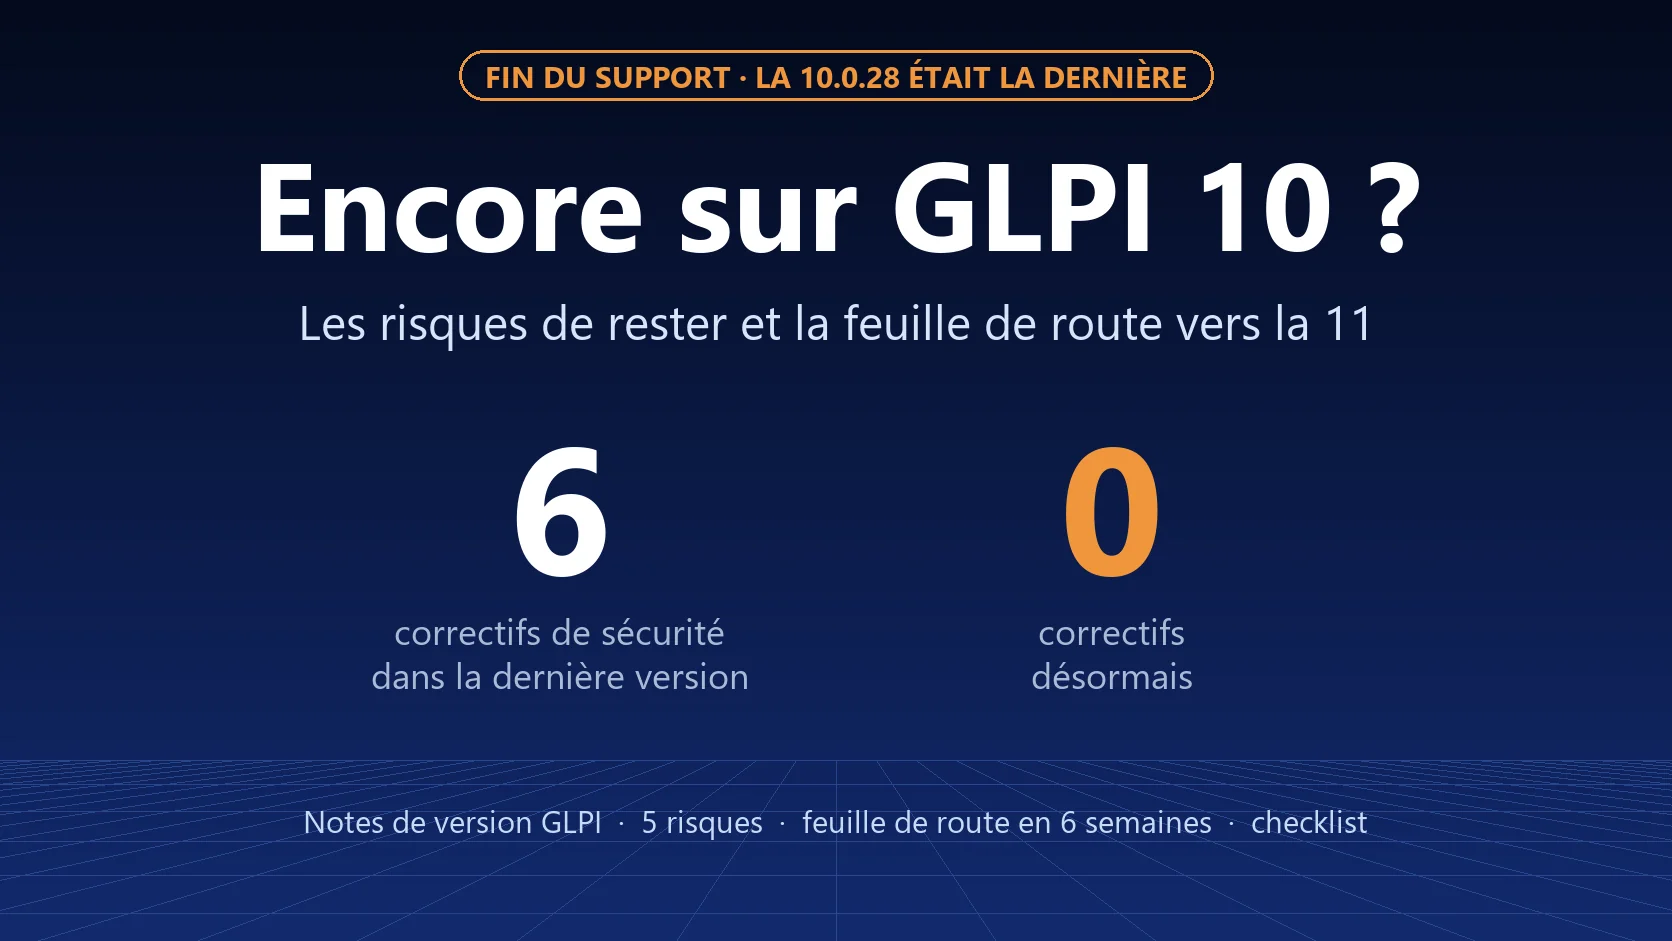
Aucune version 10.0.x n'est sortie le 12 novembre. GLPI 10 a reçu sa dernière mise à jour le 30 septembre 2026, la 10.0.28, et ne reçoit plus de correctifs.
On ne peut pas encore savoir si ces cinq failles existent dans GLPI 10 : ce sont les avis détaillés qui listeront les versions concernées. Le serveur OAuth est arrivé avec GLPI 11, donc cette faille ne s'applique pas à la 10. Les quatre autres touchent des fonctionnalités que GLPI 10 possède aussi : l'ancienne API REST, les tableaux de bord intégrés, les documents et la réinitialisation du mot de passe. Si l'une d'elles existe dans cette version, il n'y aura pas de correctif. Les risques de rester sous GLPI 10 et la feuille de route de migration sont dans encore sous GLPI 10 ? Les risques de rester et la feuille de route pour migrer.
Quatre vagues en moins de trois semaines
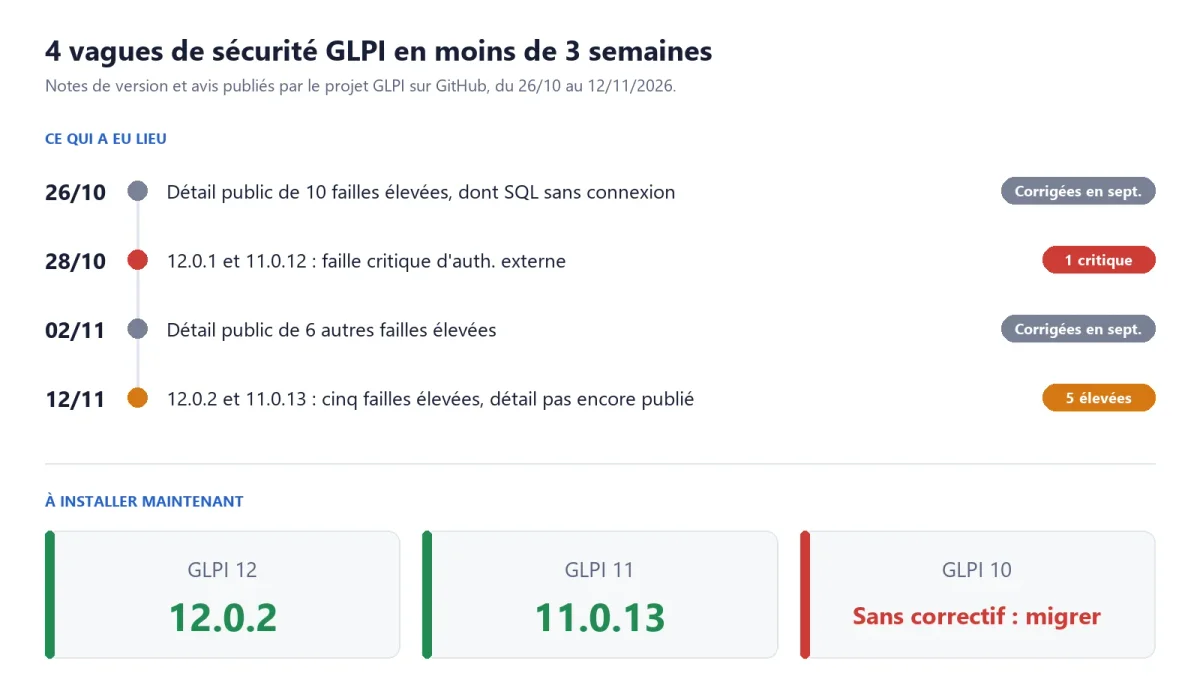
| Date | Ce qui s'est passé | Correctif |
|---|---|---|
| 26/10/2026 | Le projet a publié le détail de 10 failles élevées, dont une injection SQL sans connexion et deux façons de contourner le MFA | 11.0.9 et 10.0.27, du 16/09/2026 |
| 28/10/2026 | Sortie de 12.0.1 et 11.0.12, avec une faille critique : contournement de l'authentification externe | 12.0.1 et 11.0.12 |
| 02/11/2026 | Le projet a publié le détail de 6 autres failles élevées, dont une injection SQL dans un formulaire | 11.0.10 et 10.0.28, du 30/09/2026 |
| 12/11/2026 | Sortie de 12.0.2 et 11.0.13, avec 5 failles élevées | 12.0.2 et 11.0.13 |
Le schéma des vagues précédentes aide à planifier : le correctif sort d'abord, et le détail public arrive des semaines plus tard. Les failles divulguées le 26/10 étaient corrigées depuis le 16/09 ; celles du 02/11, depuis le 30/09. Ceux qui ont mis à jour entre-temps n'étaient pas exposés quand le chemin d'attaque a été décrit publiquement. Ceux qui ne l'ont pas fait l'étaient. À ce rythme, il vaut la peine d'avoir une fenêtre fixe de mise à jour corrective toutes les deux semaines, toujours avec sauvegarde et copie de test.
Ce qu'il faudra surveiller quand les avis sortiront
Les avis apparaissent sur la page des avis de sécurité de GLPI sur GitHub. Quand ils sortiront, vérifiez :
- Si la faille exige une connexion. Une faille exploitable sans identifiant ni mot de passe passe en priorité, surtout celle de la réinitialisation du mot de passe, qui se trouve sur l'écran de connexion.
- Quelles versions sont concernées, y compris si GLPI 10 figure dans la liste.
- La note de gravité (CVSS) et le numéro CVE, que votre équipe sécurité ou votre audit vous demanderont.
- S'il existe une mesure d'atténuation officielle pour ceux qui n'ont pas encore pu mettre à jour.
- S'il y a des signes d'exploitation. Au 12/11/2026, il n'y en avait pas.
Ce que contiennent d'autre les versions
La liste complète des changements est sur GitHub (12.0.2 et 11.0.13). Trois points retiennent l'attention des administrateurs :
- 11.0.13 : retour de l'icône du statut « Nouveau » dans la liste des tickets, qui avait disparu dans la 11.0.12.
- 11.0.13 : mise à jour de bibliothèques utilisées par GLPI qui avaient leurs propres correctifs de sécurité.
- 12.0.2 : améliorations de performance du tableau de bord et du formulaire de ticket.
Article d'actualité de NexTool basé sur les notes officielles des versions 12.0.2 et 11.0.13, publiées le 12 novembre 2026, et sur les listes de changements du projet sur GitHub. Nous n'avons pas fait de test en laboratoire avec ces versions. Les avis détaillés de chaque faille n'avaient pas encore été publiés à la date de ce texte. GLPI est une marque déposée de Teclib'. NexTool n'est pas affiliée à Teclib'.
Commentaires
Les commentaires de cet article proviennent de GitHub (giscus). En les chargeant, votre navigateur se connecte à GitHub, qui reçoit votre adresse IP et peut enregistrer ses propres cookies.
Pour les charger automatiquement, activez les cookies fonctionnels