


Una password scritta in un followup non sparisce quando il problema è risolto. – Resta nella cronologia del ticket, nell'e-mail di notifica e nei backup. Vault Send, modulo gratuito di NexTool, sostituisce la password con un link monouso di Vaultwarden, cifrato nel browser.
Il problema
Ogni service desk consegna password tramite ticket: quella del Wi-Fi ospiti, quella dell'utente appena creato, quella del router della filiale, quella del sistema che il fornitore ha appena configurato. La via più rapida è scriverla nel followup, ed è lì che la password resta per sempre.
Il testo della risposta finisce nella cronologia del ticket, che decine di persone leggono per anni. Parte con l'e-mail di notifica, nella casella di chi partecipa al ticket, e da lì sui telefoni. Finisce nel database di GLPI, nei backup e nei report esportati. Una password che doveva valere cinque minuti finisce in posti che nessuno controlla, e per il GDPR è un dato che continui a conservare senza motivo.
Come funziona Vault Send
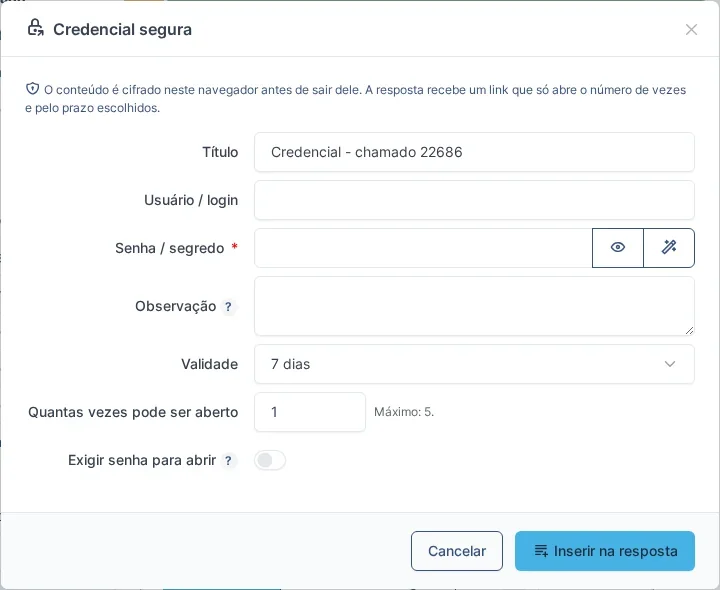
Il modulo usa il Send di Bitwarden, conservato nel Vaultwarden della tua azienda, e aggiunge un pulsante Credenziale sicura accanto ad Aggiungi, nella risposta del ticket.
- Credenziale cifrata nel browser – il tecnico compila titolo, login, password (c'è un generatore di password), una nota, la scadenza e quante volte il link può essere aperto. Il browser cifra tutto prima dell'invio: GLPI riceve solo il testo cifrato e lo passa alla cassaforte.
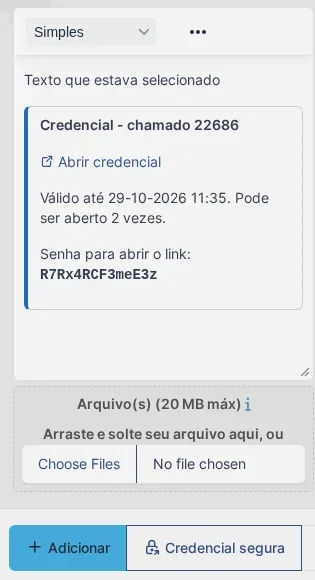
- Un blocco dentro la risposta – all'inserimento, la risposta riceve un blocco con il link, la scadenza e il numero di aperture, subito dopo il paragrafo dove si trova il cursore. Il tecnico invia la risposta con il solito Aggiungi, e il ticket registra il link, mai la password.
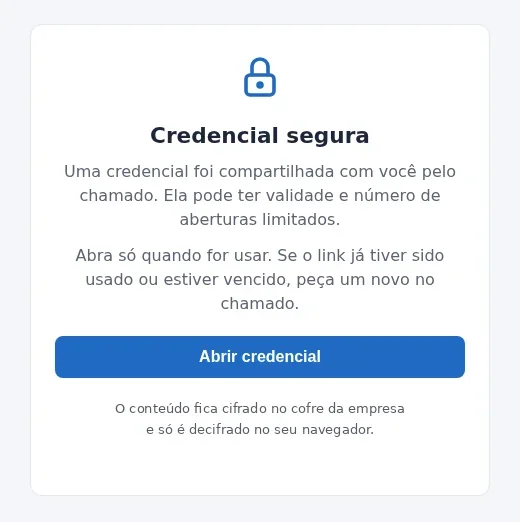
- Pagina di apertura con pulsante – il link porta a una pagina di GLPI con il pulsante Apri credenziale. I controlli dei link delle e-mail, che aprono tutto ciò che arriva, non consumano l'apertura. Solo chi fa clic vede la credenziale, decifrata nel proprio browser.
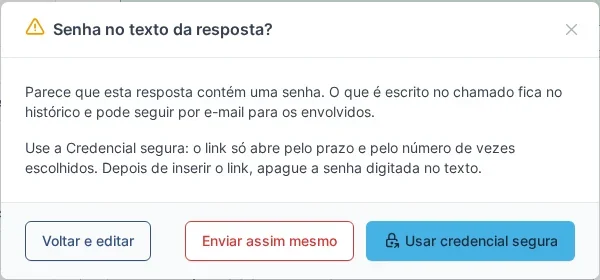
- Avviso di password digitata – se qualcuno scrive una password nel testo della risposta (per esempio «password: …») e fa clic su Aggiungi, GLPI suggerisce di usare Credenziale sicura, senza bloccare l'invio. Dall'avviso, la finestra si apre già compilata con login e password trovati nel testo, e il blocco sicuro sostituisce quelle righe. Il controllo avviene nel browser e si può disattivare.
- Monitoraggio e revoca – la scheda Credenziali del ticket mostra ogni link inviato, con stato, scadenza e aperture. Un link inviato per errore si revoca subito, e il ticket riceve un avviso.
- Dal richiedente al tecnico – con il diritto nel profilo self-service, anche il richiedente invia una password al tecnico con lo stesso pulsante.
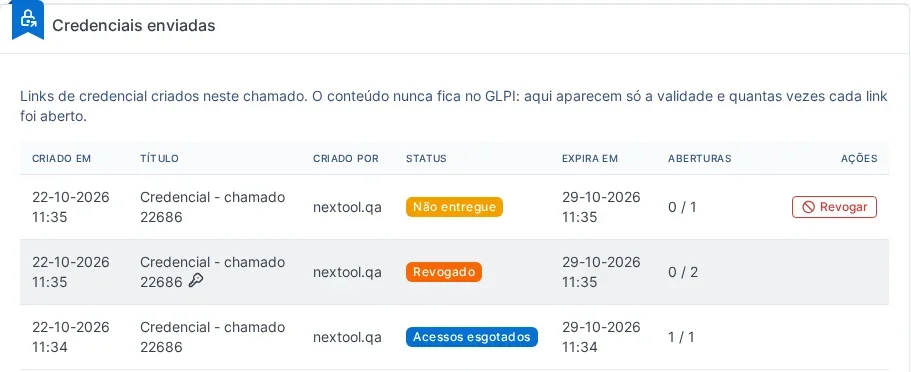
Che cosa succede alla password
Il contenuto è cifrato nel browser di chi invia, nel formato di Bitwarden Send. La chiave che apre il contenuto viaggia solo nel link, dopo il «#», la parte dell'indirizzo che il browser non invia mai ad alcun server. Così il server di GLPI non riceve la password in chiaro e la cassaforte conserva un contenuto che non può aprire.
Il link resta nel ticket finché è valido: chi legge il ticket in quel periodo può aprirlo. Per questo la protezione principale è una scadenza breve e un'apertura singola. Un accesso indebito esaurisce il link, il destinatario se ne accorge subito, e tu lo revochi e ne invii un altro. La password di apertura facoltativa, mostrata nel blocco stesso, blocca chi ha solo il link, come i bot che aprono indirizzi o un link copiato altrove.
Vault Send è nato da un plugin creato da Fernando Silva ed è stato rifatto come modulo NexTool, con una revisione di sicurezza prima del rilascio.
Come attivarlo
- Installa il plugin NexTool 6.35.0 o più recente sul tuo GLPI 10, 11 o 12, aperto in HTTPS
- In Vaultwarden, crea un utente solo per GLPI e copia la sua chiave API
- In NexTool, installa e attiva Vault Send e, nella scheda Connessione, inserisci l'indirizzo della cassaforte, il Client ID e il Client Secret e verifica la connessione
- In Amministrazione > Profili, scheda NexTool, consenti l'invio di credenziali ai tecnici e, se vuoi, ai richiedenti
E se non hai ancora una cassaforte?
Il modulo è gratuito, ma ha bisogno di un Vaultwarden. NexTool installa Vaultwarden sul tuo server, ospita una cassaforte per te o mantiene aggiornata e con supporto quella che hai già. Le tre opzioni compaiono in cima alla configurazione del modulo, con un contatto diretto con il team. Per conoscere prima Vaultwarden, leggi la nostra guida a Vaultwarden.
Per chi è indicato
Team IT e MSP che consegnano accessi tramite GLPI: creazione di utenti, password di dispositivi, credenziali di fornitori, accessi temporanei. Aiuta anche chi deve dimostrare, in un audit o per il GDPR, che le password non restano nei ticket né nelle e-mail.
Compatibilità
- GLPI: 10, 11 e 12, in HTTPS
- Piano: Gratuito
- Plugin: NexTool 6.35.0+
- Cassaforte: Vaultwarden raggiungibile dal server di GLPI
Prossimo passo
Scopri i dettagli nella pagina di Vault Send. Il modulo fa parte di NexTool, un ecosistema di moduli che estende GLPI senza personalizzazioni di codice. Parla con il team per una demo o per mettere in funzione la tua cassaforte.
Revisionato dal team di NexTool Solutions. Le schermate provengono da un ambiente GLPI reale con il plugin NexTool.
Commenti
I commenti di questo articolo provengono da GitHub (giscus). Caricandoli, il Suo browser si collega a GitHub, che riceve il Suo indirizzo IP e può salvare cookie propri.
Per caricarli automaticamente, attivi i cookie funzionali