


Пароль, написанный в комментарии, не исчезает, когда проблема решена. – Он остаётся в истории заявки, в письме-уведомлении и в резервных копиях. Vault Send, бесплатный модуль NexTool, заменяет пароль одноразовой ссылкой Vaultwarden, зашифрованной в браузере.
Проблема
Любая служба поддержки передаёт пароли через заявку: от гостевого Wi-Fi, от только что созданного пользователя, от маршрутизатора филиала, от системы, которую только что настроил поставщик. Самый быстрый путь — написать его в комментарии, и именно там пароль остаётся навсегда.
Текст ответа попадает в историю заявки, которую годами читают десятки людей. Он уходит в письме-уведомлении во входящие всех участников заявки, а оттуда — на телефоны. Он попадает в базу данных GLPI, в резервные копии и в экспортированные отчёты. Пароль, который должен был действовать пять минут, начинает существовать в местах, которые никто не контролирует, а с точки зрения LGPD это данные, которые вы продолжаете хранить без причины.
Как работает Vault Send
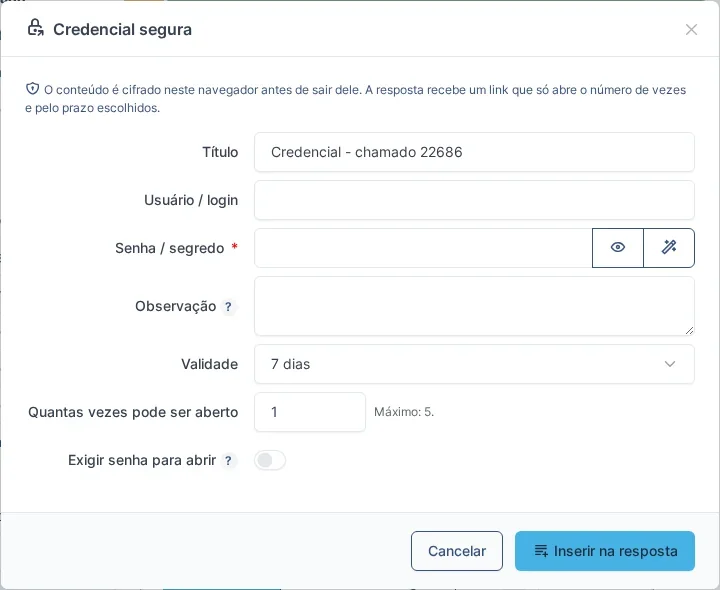
Модуль использует Send от Bitwarden, хранящийся в Vaultwarden вашей компании, и добавляет кнопку Защищённые учётные данные рядом с кнопкой Добавить в ответе на заявку.
- Учётные данные шифруются в браузере – специалист заполняет название, логин, пароль (есть генератор паролей), примечание, срок действия и количество открытий ссылки. Браузер шифрует всё перед отправкой: GLPI получает только зашифрованный текст и передаёт его в хранилище.
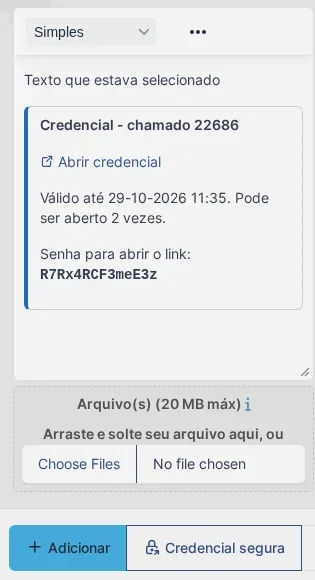
- Блок внутри ответа – при вставке ответ получает блок со ссылкой, сроком действия и числом открытий сразу после абзаца, где стоит курсор. Специалист отправляет ответ обычной кнопкой «Добавить», и в заявке сохраняется ссылка, а не пароль.
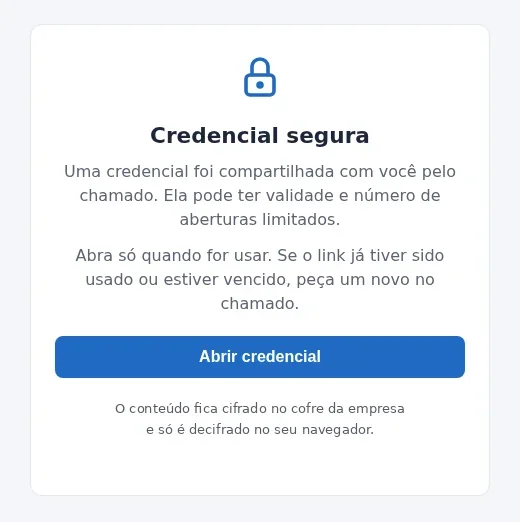
- Страница открытия с кнопкой – ссылка ведёт на страницу GLPI с кнопкой «Открыть учётные данные». Проверщики ссылок в почте, которые открывают всё входящее, не расходуют открытие. Учётные данные видит только тот, кто нажал кнопку, и расшифровываются они прямо в браузере.
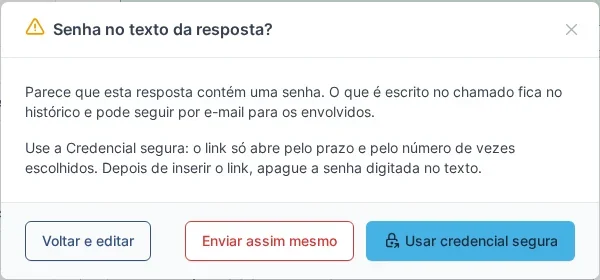
- Предупреждение о введённом пароле – если кто-то напишет пароль в тексте ответа (например, «пароль: …») и нажмёт «Добавить», GLPI предложит использовать защищённые учётные данные, не запрещая отправку. Из предупреждения окно открывается сразу с логином и паролем, найденными в тексте, а защищённый блок встаёт на место этих строк. Проверка выполняется в браузере и может быть отключена.
- Отслеживание и отзыв – вкладка «Учётные данные» в заявке показывает каждую отправленную ссылку со статусом, сроком действия и числом открытий. Ссылку, отправленную по ошибке, можно отозвать сразу, и в заявке появится уведомление.
- От инициатора к специалисту – при наличии права в профиле самообслуживания инициатор тоже может отправить пароль специалисту той же кнопкой.
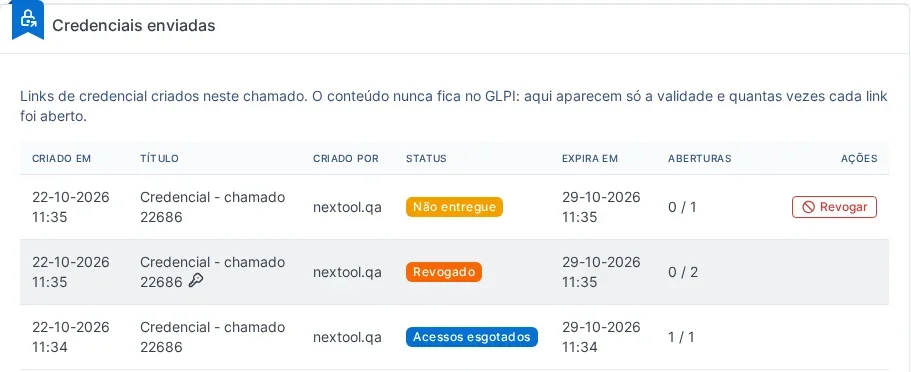
Что происходит с паролем
Содержимое шифруется в браузере отправителя в формате Bitwarden Send. Ключ, открывающий содержимое, передаётся только в ссылке, после «#» — в той части адреса, которую браузер никогда не отправляет ни на какой сервер. Таким образом, сервер GLPI не получает пароль в открытом виде, а хранилище хранит содержимое, которое не может открыть.
Сама ссылка остаётся в заявке, пока она действует: тот, кто прочитает заявку в этот период, может её открыть. Поэтому главная защита — короткий срок действия и однократное открытие. Несанкционированный доступ исчерпывает ссылку, получатель сразу это замечает, а вы отзываете её и отправляете новую. Необязательный пароль для открытия, показанный в самом блоке, останавливает тех, у кого есть только ссылка, например ботов, открывающих адреса, и ссылку, скопированную в другое место.
Vault Send вырос из плагина, созданного Фернандо Силвой (Fernando Silva), и был переработан как модуль NexTool, прошедший проверку безопасности перед выпуском.
Как включить
- Установите плагин NexTool версии 6.35.0 или новее в GLPI 10, 11 или 12 с доступом по HTTPS
- В Vaultwarden создайте отдельного пользователя для GLPI и скопируйте его API-ключ
- В NexTool установите и включите Vault Send и на вкладке Подключение укажите адрес хранилища, Client ID и Client Secret и проверьте подключение
- В Администрирование > Профили, на вкладке NexTool, разрешите отправку учётных данных специалистам и, при желании, инициаторам
А если у вас ещё нет хранилища?
Модуль бесплатный, но ему нужен Vaultwarden. NexTool развернёт Vaultwarden на вашем сервере, разместит хранилище для вас или будет обновлять и поддерживать то, которое у вас уже есть. Все три варианта показаны в верхней части настроек модуля с прямой связью с командой. Чтобы предварительно познакомиться с Vaultwarden, прочитайте наше руководство по Vaultwarden.
Кому подходит
ИТ-командам и MSP, которые выдают доступы через GLPI: создание пользователей, пароли оборудования, учётные данные поставщиков, временные доступы. Он также помогает тем, кому нужно показать на аудите или в рамках LGPD, что пароли не хранятся ни в заявках, ни в почте.
Совместимость
- GLPI: 10, 11 и 12, по HTTPS
- План: бесплатный
- Плагин: NexTool 6.35.0+
- Хранилище: Vaultwarden, доступный с сервера GLPI
Следующий шаг
Подробности на странице Vault Send. Модуль входит в NexTool — экосистему модулей для расширения GLPI без доработки кода. Свяжитесь с командой, чтобы получить демонстрацию или запустить ваше хранилище.
Проверено командой NexTool Solutions. Снимки экрана сделаны в реальной среде GLPI с плагином NexTool.
Комментарии
Комментарии к этой публикации загружаются с GitHub (giscus). При загрузке ваш браузер подключается к GitHub, который получает ваш IP-адрес и может сохранять собственные файлы cookie.
Чтобы загружать их автоматически, включите функциональные файлы cookie